
В течение десятилетий управление корпоративными сетями строилось вокруг ручного взаимодействия с интерфейсом командной строки (CLI). Сетевой инженер подключался к каждому коммутатору и маршрутизатору по протоколам Telnet или SSH, вводил команды в режиме конфигурации и визуально проверял результат через команды show. Однако с ростом масштабов цифровой инфраструктуры, переходом к распределённым мультиоблачным фабрикам и резким ужесточением требований к доступности сервисов модель ручной настройки «устройство за устройством» (Box-by-Box) превратилась в главный источник аварий, простоев и технологического отставания. Современная сетевая инженерия переживает фундаментальный тектонический сдвиг: от разрозненных скриптов парсинга экрана (Screen Scraping) к программируемым сетям на базе строго типизированных моделей YANG, контроллерной архитектуре, парадигме «Инфраструктура как код» (Infrastructure as Code, IaC), практикам NetDevOps и автономным серверам ИИ на базе протокола Model Context Protocol (FastMCP). Именно этот технологический стек составляет ядро сертификационного экзамена Cisco 300-435 ENAUTO v2.0 (Automating Cisco Enterprise Solutions).
Цель и что нужно знать
После урока вы сможете:
- объяснить фундаментальные риски ручного управления сетью Box-by-Box (конфигурационный дрейф, человеческий фактор, экспоненциальный рост трудозатрат);
- различать 4 этапа эволюции сетевой автоматизации: ручной CLI, Screen Scraping, программируемость на основе моделей (Model-Driven APIs) и NetDevOps с ИИ-агентами;
- ориентироваться в экосистеме платформ экзамена 300-435 ENAUTO v2.0: устройства Cisco IOS XE, контроллеры Catalyst Center, Catalyst SD-WAN Manager, Cisco Meraki, Cisco ISE, сервис ThousandEyes и серверы FastMCP;
- рассчитывать экономическую целесообразность автоматизации (ROI) и сокращение среднего времени восстановления сервиса (MTTR);
- формулировать принципы единого источника истины (Source of Truth) и построения конвейера непрерывной интеграции и доставки (CI/CD) сетевых изменений.
Что нужно знать заранее: базовые знания сетевых технологий уровня CCNA (модель OSI/TCP-IP, адресация IPv4/IPv6, базовый синтаксис Cisco IOS XE, коммутация VLAN, маршрутизация OSPF/BGP).
Задача из жизни
В международной логистической компании эксплуатируется корпоративная сеть, состоящая из 450 маршрутизаторов и коммутаторов (Cisco Catalyst 9300, Catalyst 8300 и ISR 4000), распределённых по 85 региональным складам и распределительным центрам. Управление сетью исторически осуществлялось вручную шестью дежурными сетевыми инженерами через SSH-терминалы.
Во время внеплановых ночных работ по изоляции заражённого сегмента требовалось срочно скорректировать списки контроля доступа (ACL) и номера Native VLAN на транковых портах магистральных коммутаторов во всех филиалах. Дежурный инженер скопировал типовой блок команд из текстового редактора и вставил его в терминал одного из центральных узлов. Однако из-за незамеченной ошибки форматирования в буфере обмена команда настройки транка отсекла управляющий VLAN: порт перешёл в несогласованное состояние, сессия SSH разорвалась, а маршрутизатор изолировал весь распределительный хаб.
На восстановление связи ушло 4,5 часа: инженеру филиала пришлось выехать на объект с консольным кабелем. За время простоя остановилась конвейерная сортировка грузов, задержка отправки коммерческих отправлений привела к штрафным санкциям на сумму свыше $180,000. В ходе последующего аудита выяснилось, что на 42% оборудования конфигурации отличались от утверждённого эталона (конфигурационный дрейф), описания интерфейсов не соответствовали схеме, а резервные копии запускались нерегулярно.
Дирекция цифровой трансформации утвердила переход на архитектуру автоматизации Cisco ENAUTO: отказ от ручного CLI в пользу декларативных шаблонов, единого источника истины Git, централизованных контроллеров и автоматизированных тестов предпроверки.
Кризис ручного управления CLI: Box-by-Box и конфигурационный дрейф
Традиционный подход к управлению сетью, при котором каждая единица оборудования настраивается изолированно человеком через консоль, порождает четыре системные проблемы, непреодолимые без автоматизации:
- Конфигурационный дрейф (Configuration Drift): При внесении локальных изменений в аварийных ситуациях инженеры часто забывают обновить центральную документацию или репозиторий. Со временем конфигурация работающих в продакшене устройств начинает существенно отличаться от проектной документации и от конфигураций аналогичных узлов в соседних филиалах.
- Человеческий фактор (Human Error): Согласно исследованиям аналитических агентств, от 70% до 80% масштабных сетевых простоев вызваны ошибками операторов при ручной модификации настроек (опечатка в IP-адресе, пропущенный wildcard-маска в ACL, ошибка в номерах автономных систем BGP).
- Отсутствие атомарности и предварительной валидации: Классический CLI исполняет команды построчно. Если в пакете из 30 команд на 20-й строке возникает синтаксическая ошибка, первые 19 строк остаются применёнными, оставляя устройство в полусконфигурированном неработоспособном состоянии.
- Невозможность масштабирования: Время развёртывания нового сервиса на 500 коммутаторах вручную масштабируется линейно (O(N)): если настройка одного узла занимает 20 минут, то ручной ввод на всю сеть потребует более 160 инженерных часов.
Эволюция сетевой автоматизации: 4 технологических этапа
Путь сетевой индустрии от классического администрирования к современным автономным сетям можно разделить на четыре последовательных этапа.

| Параметр сравнения | Этап 1: Ручной ввод CLI | Этап 2: Screen Scraping | Этап 3: Model-Driven APIs | Этап 4: NetDevOps & ИИ |
|---|---|---|---|---|
| Интерфейс взаимодействия | Консоль / SSH-терминал | SSH + Python (Netmiko, Expect) | NETCONF / RESTCONF / REST API | Git CI/CD + FastMCP ИИ-агенты |
| Формат данных | Неструктурированный текст | Текст + регулярные выражения | Структурированные JSON / XML | Схемы данных YANG + YAML |
| Источник истины (SoT) | Память NVRAM роутера | Текстовые файлы скриптов | Базы данных контроллеров | Репозиторий Git (IaC) |
| Проверка корректности | Глазами инженера | Минимальная (по кодам CLI) | Схемы данных YANG (RFC 7950) | pyATS / Genie + Digital Twin |
| Скорость внесения изменений | Часы / дни | Минуты / часы | Секунды / минуты | Секунды (автоматический пайплайн) |
| Среднее время ремонта (MTTR) | 4–8 часов | 1–2 часа | 15–30 минут | < 3 минут (автооткат) |
На втором этапе сетевые инженеры попытались автоматизировать сбор данных с помощью библиотек автоматизации SSH. Однако неструктурированный текст CLI изначально предназначался для человеческих глаз. Любое обновление операционной системы Cisco IOS XE, изменяющее ширину колонок в выводе команды, приводит к поломке регулярных выражений парсера.
Решением стал переход к третьему этапу — программируемости на основе моделей данных (Model-Driven Programmability). Протоколы NETCONF и RESTCONF используют стандартизированные схемы YANG (RFC 6020 / RFC 7950), гарантируя типизацию данных, валидацию до применения и атомарные транзакции. На четвёртом этапе принципы DevOps объединяются с сетевой инфраструктурой (NetDevOps): конфигурации хранятся в Git, проверяются автоматическими тестами pyATS и развёртываются автономными агентами.
Архитектура экосистемы Cisco 300-435 ENAUTO v2.0
Экзамен Cisco 300-435 ENAUTO v2.0 охватывает целостную экосистему программируемости корпоративного уровня. Управление делится на два уровня: прямое программирование сетевых элементов (Device-Level) и оркестрацию через контроллеры (Controller-Level).
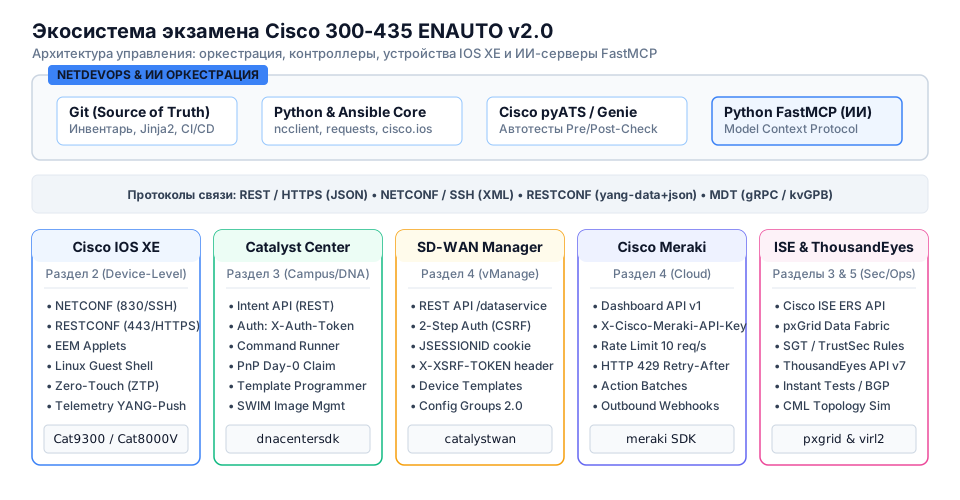
Экосистема включает следующие ключевые компоненты:
- Уровень сетевых устройств (Cisco IOS XE): Прямое программное управление коммутаторами серии Catalyst 9000 и маршрутизаторами Catalyst 8000V через протоколы NETCONF (порт TCP 830) и RESTCONF (порт TCP 443), локальные апплеты Embedded Event Manager (EEM) и встроенную среду исполнения Python Guest Shell.
- Кампусный контроллер (Cisco Catalyst Center): Централизованная система управления локальной сетью кампуса. Предоставляет Intent API (REST), поддерживает автоматическое развёртывание Plug-and-Play (PnP), управление образами ПО (SWIM), запуск диагностических команд Command Runner и безагентную интеграцию через коллекцию Ansible
cisco.dnac. - Безопасность и контроль доступа (Cisco ISE): Автоматизация политик сегментации TrustSec, программное создание групп безопасности SGT и изоляция скомпрометированных хостов через REST API ERS (External RESTful Services) и шину обмена контекстом pxGrid.
- Глобальная сеть SD-WAN (Cisco Catalyst SD-WAN Manager): Управление распределённой фабрикой через REST API vManage, двухэтапную аутентификацию с куки
JSESSIONIDи заголовком защиты от межсайтовой подделки запросовX-XSRF-TOKEN, а также библиотекиcatalystwan. - Облачное управление (Cisco Meraki Dashboard): Программный контроль точек доступа, коммутаторов и межсетевых экранов через Dashboard API v1, с обязательным учётом ограничений Rate Limiting (10 запросов в секунду) и заголовка
Retry-Afterпри получении кода ответа HTTP 429. - Наблюдаемость и тестирование (ThousandEyes, pyATS, FastMCP): Сквозной мониторинг качества сетевых путей, автоматическое тестирование состояния сети до и после изменений (Pre/Post Change Testing), потоковая телеметрия Model-Driven Telemetry (MDT) и интеграция больших языковых моделей через серверы FastMCP.
Разбор примера: сравнение хрупкого CLI-скрипта и вызова Model-Driven API
Рассмотрим практический пример проверки доступности интерфейса GigabitEthernet1. В традиционном подходе инженер использует библиотеку Python и регулярные выражения:
# Хрупкий подход Screen Scraping (парсинг текстового вывода CLI)
import re
from netmiko import ConnectHandler

device_params = {
    "device_type": "cisco_ios",
    "host": "192.168.10.1",
    "username": "admin",
    "password": "SecretPassword123!",
}

with ConnectHandler(**device_params) as net_connect:
    output = net_connect.send_command("show ip interface brief")

# Регулярное выражение жёстко привязано к позиции пробелов и формату строки
match = re.search(r"^GigabitEthernet1\s+(\S+)\s+\w+\s+\w+\s+(up|down)", output, re.M)
if match:
    ip_address, status = match.groups()
    print(f"Интерфейс Gi1: IP={ip_address}, Статус={status}")
else:
    # При смене ширины столбцов в новой версии IOS XE скрипт аварийно завершится здесь
    raise ValueError("Не удалось распарсить вывод команды: схема изменилась!")
В программируемой сети тот же запрос выполняется через RESTCONF с гарантированной схемой JSON по модели ietf-interfaces:
# Надёжный подход Model-Driven Programmability (RESTCONF + YANG)
import requests
from requests.auth import HTTPBasicAuth

url = "https://192.168.10.1/restconf/data/ietf-interfaces:interfaces/interface=GigabitEthernet1"
headers = {
    "Accept": "application/yang-data+json",
}

response = requests.get(
    url,
    auth=HTTPBasicAuth("admin", "SecretPassword123!"),
    headers=headers,
    verify=False,
    timeout=5,
)

if response.status_code == 200:
    data = response.json()
    interface_data = data["ietf-interfaces:interface"]
    name = interface_data["name"]
    enabled = interface_data["enabled"]
    print(f"Интерфейс {name}: Административно активен = {enabled}")
Второй подход гарантирует неизменность структуры словаря data независимо от версии операционной системы Cisco IOS XE, используемого терминала и языка локализации прошивки.
Разбор примера: декларативный пайплайн проверки NetDevOps
В архитектуре NetDevOps инженер не настраивает интерфейсы руками. Настройка описывается в виде декларативного файла переменных YAML, который загружается в репозиторий Git:
# hosts_vars/core-rtr-01.yml - Декларативное описание целевого состояния
hostname: "core-rtr-01"
interfaces:
  - name: "GigabitEthernet1"
    description: "Uplink to ISP-1 Primary"
    ipv4_address: "198.51.100.2"
    ipv4_mask: "255.255.255.252"
    enabled: true
  - name: "GigabitEthernet2"
    description: "Trunk to Distribution Switch SW-01"
    ipv4_address: "10.100.1.1"
    ipv4_mask: "255.255.255.0"
    enabled: true
Конвейер CI/CD выполняет проверку синтаксиса, прогоняет симуляцию в тестовой топологии Cisco Modeling Labs (CML), валидирует связность с помощью тестового фреймворка Cisco pyATS и применяет изменения только при 100% успешном прохождении тестов.
Экономика автоматизации: расчёт ROI и сокращения MTTR
Внедрение сетевой автоматизации требует инвестиций в обучение инженеров, развёртывание серверов и интеграцию систем. Чтобы обосновать проект перед руководством, архитектор рассчитывает экономический возврат инвестиций (Return on Investment, ROI) и снижение среднего времени восстановления после сбоев (Mean Time to Recovery, MTTR).
Исходные параметры корпоративной сети («Дано»):
- Количество управляемых сетевых устройств:
450 единиц(маршрутизаторы и коммутаторы); - Количество сетевых инженеров:
6 специалистов; - Средняя стоимость часа работы сетевого инженера (с налогами и накладными):
$50/час; - Число плановых регламентных изменений конфигурации в год:
1 200 процедур; - Трудозатраты на 1 ручное изменение (подготовка, согласование, CLI-ввод, проверка):
2.5 часа; - Трудозатраты на 1 автоматизированное изменение через NetDevOps (commit в Git + автотест):
0.2 часа(12 минут); - Среднее число аварийных инцидентов в год из-за человеческого фактора при ручном вводе:
18 инцидентов; - Средняя стоимость 1 часа простоя бизнес-сервисов компании:
$25 000/час; - Средний MTTR при ручном поиске и устранении ошибки CLI:
3.5 часа; - Средний MTTR при автоматическом откате через Git revert / CI/CD:
0.1 часа(6 минут); - Затраты на внедрение платформы автоматизации (лицензии, серверы, разработка скриптов):
$95 000.
Пошаговый расчёт годового экономического эффекта представлен ниже:
# Расчёт экономической эффективности перехода на NetDevOps (годовые показатели)
labor_cost_reduction:
  manual_hours_total: 1200 * 2.5           # 3000 инженерных часов в год
  automated_hours_total: 1200 * 0.2        # 240 инженерных часов в год
  hours_saved: 3000 - 240                  # 2760 часов экономии трудозатрат
  financial_savings_labor: 2760 * 50       # $138,000 прямой экономии фонда оплаты труда

downtime_cost_reduction:
  manual_annual_downtime_hours: 18 * 3.5   # 63 часа бизнес-простоя в год
  automated_annual_downtime_hours: 18 * 0.1 # 1.8 часа бизнес-простоя в год
  downtime_hours_saved: 63.0 - 1.8         # 61.2 часа предотвращённого простоя
  prevented_downtime_losses: 61.2 * 25000  # $1,530,000 предотвращённых убытков бизнеса

total_economic_benefit:
  direct_annual_savings: 138000 + 1530000  # $1,668,000 суммарной выгоды в первый год
  initial_investment: 95000                # $95,000 затрат на запуск проекта
  net_present_value_year1: 1668000 - 95000 # $1,573,000 чистой прибыли
  roi_percentage: (1573000 / 95000) * 100  # 1655.8% окупаемости за 12 месяцев
  payback_period_months: (95000 / (1668000 / 12)) # 0.68 месяца (менее 3 недель)
💡 Инженерный вердикт: Внедрение NetDevOps и переход от ручного CLI к программным интерфейсам окупает инвестиции в инфраструктуру автоматизации менее чем за 3 недели. Основной источник финансового эффекта заключается не в экономии рабочих часов инженеров, а в радикальном предотвращении простоев бизнеса (снижение MTTR на 97% и ликвидация ошибок человеческого фактора).
Что может сломаться и как это найти
При переходе от ручной настройки к программным интерфейсам инженеры сталкиваются с новым классом проблем:
| Симптом / Код ошибки | Вероятная причина | Метод локализации и устранения |
|---|---|---|
SSH Timeout / ConnectionRefused при запуске скрипта Netmiko | На устройстве не настроен доступ по VTY, закрыт TCP-порт 22 или блокируется ACL | Проверить show ip access-lists на интерфейсе управления, команду line vty 0 4 и параметр transport input ssh |
HTTP 401 Unauthorized при запросе к RESTCONF или Catalyst Center | Истёк срок действия токена X-Auth-Token или неверные учётные данные | Проверить статус службы AAA на маршрутизаторе; в коде Python реализовать функцию автоматического обновления токена при получении 401 |
HTTP 429 Too Many Requests с заголовком Retry-After: 30 | Превышена квота вызовов Meraki Dashboard API (лимит 10 req/s) | Встроить алгоритм экспоненциального отката (Exponential Backoff) с обязательной паузой time.sleep(int(response.headers['Retry-After'])) |
<rpc-error> <error-tag>data-missing</error-tag> в ответе NETCONF | Попытка изменить вложенный узел без предварительного создания родительского контейнера | Проверить дерево модели по RFC 8340 с помощью pyang -f tree; убедиться в наличии обязательных ключевых листьев [name] |
Рассинхронизация состояния: скрипт выдал Success, но трафик не идёт | Скрипт изменил конфигурацию в candidate datastore, но не выполнил операцию <commit> | Проверить логи сессий командой show netconf-yang sessions; убедиться в наличии вызова m.commit() в скрипте ncclient |
⚠️ Типичная ошибка: Попытка автоматизировать сеть путём отправки команд конфигурации CLI через скрипты Python без предварительной проверки синтаксиса и без реализации автоматического отката. Если скрипт разорвёт связь на 50-м устройстве из 200, сеть окажется в рассогласованном состоянии, для устранения которого потребуется ручное вмешательство.
Практика
- Предскажите: Что произойдёт, если запустить синхронный скрипт опроса 450 сетевых устройств последовательно в один поток (Single Thread), если каждое устройство отвечает по SSH за 2.5 секунды? Сколько времени займёт выполнение скрипта?
- Проверьте: Рассчитайте теоретическое время выполнения того же опроса при использовании пула потоков
ThreadPoolExecutor(max_workers=50)и при использовании асинхронного фреймворкаasyncioс HTTPX (при сетевой задержке 50 мс). - Объясните: Почему использование Git в качестве единственного источника истины (Source of Truth) предотвращает возникновение конфигурационного дрейфа между распределёнными устройствами?
- Измените: В приведённом выше RESTCONF-скрипте измените URI запроса так, чтобы вместо одиночного интерфейса
GigabitEthernet1запросить список всех интерфейсов маршрутизатора в виде массива JSON. - Настройте сами ⭐: Сформируйте конфигурационный блок для Cisco IOS XE, который одновременно активирует защищённый сервер HTTPS, службу RESTCONF и сессии NETCONF по порту TCP 830.
Самопроверка
Вопрос 1: В чём заключается фундаментальное отличие протоколов управления на основе моделей (NETCONF и RESTCONF) от автоматизации через интерфейс командной строки (Screen Scraping)?
Разбор ответа: CLI формирует неструктурированный текстовый вывод, ориентированный на восприятие человеком, без строгой типизации данных и машиночитаемой валидации схемы. При любом обновлении операционной системы текстовый формат может измениться, что сломает парсер регулярных выражений. Модели данных YANG (RFC 6020 / RFC 7950) определяют строгую иерархическую схему с валидацией типов (integer, string, boolean), обязательными ключами и контрактом API, что обеспечивает детерминированную передачу данных в форматах XML и JSON независимо от версии прошивки.
Вопрос 2: Почему в парадигме NetDevOps недопустимо вносить изменения в конфигурацию оборудования напрямую через терминал CLI (configure terminal), даже при устранении срочной аварии?
Разбор ответа: Ручное изменение настроек в обход репозитория Git нарушает принцип единственного источника истины (Single Source of Truth) и порождает конфигурационный дрейф. При следующем запуске автоматизированного конвейера CI/CD система перезапишет ручные исправления эталонным состоянием из Git, что может привести к повторной аварии. Любое экстренное изменение должно фиксироваться коммитом в ветку hotfix с последующим прогоном автотестов.
Ответы к практике
- Ответ к п. 1: Последовательный синхронный опрос займёт
450 * 2.5 = 1125 секунд(18 минут 45 секунд), что недопустимо для систем мониторинга реального времени. - Ответ к п. 2: При 50 параллельных потоках время сократится примерно до
(450 / 50) * 2.5 ≈ 22.5 секунды. При использованииasyncioвремя опроса через RESTCONF составит всего1.5–3 секунды. - Ответ к п. 3: В модели Git как SoT устройство не генерирует собственную конфигурацию, а получает её как производную от кода. Любое отклонение выявляется автоматическим аудитом (pyATS diff) и устраняется приведением к состоянию ветки
main. - Ответ к п. 4: Новый URL:
"https://192.168.10.1/restconf/data/ietf-interfaces:interfaces". Ответ вернёт контейнер с массивом интерфейсов:data["ietf-interfaces:interfaces"]["interface"]. - Ответ к п. 5:
! Активация программных интерфейсов управления на Cisco IOS XE
ip http secure-server
restconf
netconf-yang
Повторение и критерий перехода
Без подсказки вы можете:
- объяснить коллеге разницу между Screen Scraping, RESTCONF и архитектурой NetDevOps;
- перечислить 5 контроллерных платформ из программы экзамена Cisco 300-435 ENAUTO v2.0;
- обосновать финансовую окупаемость сетевой автоматизации через расчёт MTTR и предотвращённых простоев;
- включить
netconf-yangиrestconfна маршрутизаторе Cisco IOS XE.
Контрольный вопрос: Инженер собирается парсить вывод команды show cdp neighbors detail регулярным выражением на Python для построения карты сети. Какую современную альтернативу из стека ENAUTO v2.0 следует предложить и почему?
(Критерий готовности: предложить использование RESTCONF/NETCONF с моделью Cisco Native или IETF/OpenConfig, либо библиотеку Cisco Genie/pyATS с готовым парсером device.parse('show cdp neighbors detail'), возвращающим готовый словарь Python).
Стандарты и источники
- RFC 6020 / RFC 7950: YANG — A Data Modeling Language for the Network Configuration Protocol (NETCONF).
- RFC 6241: Network Configuration Protocol (NETCONF).
- RFC 8040: RESTCONF Protocol.
- RFC 8340: YANG Tree Diagrams.
- Cisco Certified DevNet Professional / CCNP Enterprise: Official Cert Guide 300-435 ENAUTO (Cisco Press).
- Cisco DevNet Learning Labs: Network Programmability Basics & Model-Driven Programmability.
