
Десятилетиями корпоративные глобальные сети (Enterprise WAN) строились по одной и той же формуле: филиалы арендовали у операторов связи дорогие выделенные каналы MPLS L3VPN, а поверх резервных интернет-линий инженеры вручную поднимали туннели DMVPN или IPsec. Пока все серверы компании стояли в собственном центральном дата-центре (ЦОД), а филиалов было десять-двадцать, эта схема работала безотказно. Но с переходом бизнеса в облачные сервисы (Microsoft 365, Webex, Salesforce, AWS, Azure), ростом видеоконференций и увеличением числа площадок до сотен классический WAN превратился в главное финансовое и техническое узкое место компании. В этом открывающем уроке курса 300-415 ENSDWI мы с самого нуля разберём четыре фундаментальные проблемы традиционного WAN, увидим, как архитектура Cisco Catalyst SD-WAN (ранее известная как Cisco Viptela) решает каждую из них за счёт разделения плоскостей, и познакомимся с первыми проверочными командами маршрутизатора WAN Edge (cEdge) в режиме контроллера.
Цель и что нужно знать
После изучения этого урока вы сможете:
- объяснить 4 архитектурных и экономических ограничения классического WAN: стоимость MPLS, квадратичную сложность масштабирования $O(N^2)$ при ручной настройке CLI / IKE / IPsec, «эффект тромбона» (Trombone Effect) для облаков SaaS и «слепоту» протоколов OSPF / BGP к частичной деградации канала (Brownout);
- раскрыть ключевые принципы фабрики Cisco Catalyst SD-WAN: полное разделение плоскости управления (Control Plane) и плоскости данных (Data Plane), независимость от транспорта (Transport Independence), автоматическое подключение филиалов Zero-Touch Provisioning (ZTP) и контроль качества каналов по BFD SLA;
- рассчитать 5-летнюю совокупную стоимость владения (TCO), полезную пропускную способность филиала и выигрыш в скорости переключения при переходе с классического MPLS + Standby Internet на гибридную фабрику Active/Active SD-WAN;
- выполнить первичную проверку состояния маршрутизатора Cisco Catalyst 8000 / ISR (cEdge) командами
show sdwan system status,show sdwan control local-propertiesиshow sdwan bfd summary.
Что нужно знать заранее: базовые принципы маршрутизации IPv4, различие между частными (RFC 1918) и публичными IP-адресами, а также общее представление о туннелях GRE / IPsec и протоколах OSPF / BGP в объёме курса CCNA. Для взгляда на SD-WAN со стороны высокоуровневого проектирования также полезен урок по дизайну плоскостей SD-WAN курса ENSLD и обзорный урок по архитектуре SD-WAN курса CCNP ENCOR.
Задача из жизни
Розничная сеть из 50 региональных филиалов и двух центральных ЦОД использует классическую глобальную сеть: в каждом филиале подключён основной канал MPLS L3VPN со скоростью 50 Мбит/с (стоимость \$1,200 / мес) и резервный канал Business Internet 100 Мбит/с (\$150 / мес), который простаивает в режиме Active/Standby (используется только при полном падении MPLS). Внедрение корпоративных видеозвонков Cisco Webex и облачного пакета Microsoft 365 вызвало шквал жалоб из регионов:
- Перегрузка ЦОД и MPLS («эффект тромбона»): весь интернет- и облачный трафик филиалов по маршруту по умолчанию
0.0.0.0/0заворачивается через MPLS в центральный ЦОД на корпоративный межсетевой экран и только оттуда выходит в интернет. Из-за этого задержка (RTT) до облака из филиала в Алматы составляет145 мсвместо локальных18 мс, а дорогие каналы MPLS забиты на92%. - Невидимые аварии («Brownout»): на прошлой неделе у оператора на оптической магистрали возникла деградация — потери пакетов выросли до
6%, а джиттер — до45 мс. Сессия eBGP при этом не упала (пакетыKeepaliveраз в20 секундуспешно проходили), поэтому маршрутизатор филиала часами продолжал лить голос и видео в повреждённый канал. - Медленный запуск новых точек: открытие каждого нового магазина занимает от 4 до 6 недель, так как сетевому инженеру приходится вручную готовить конфигурацию на
600+ строк CLI(интерфейсы, криптопрофили IKEv2 / IPsec, DMVPN NHRP, BGP, QoS, ACL) и лично выезжать на площадку.
Технический директор поставил задачу: сократить операционные расходы (OPEX) минимум на 45%, задействовать все каналы в режиме Active/Active, обеспечить автоматический уход с деградировавшего линка при потерях выше 1% и сократить время настройки маршрутизатора нового филиала до 15 минут.
1. Четыре фундаментальные болезни классического корпоративного WAN
В традиционной сети каждый маршрутизатор филиала является «вещью в себе»: внутри одной железной коробки тесно переплетены плоскость управления (Control Plane — расчёт маршрутов OSPF / BGP и согласование криптографических ключей IKE), плоскость данных (Data Plane — шифрование и пересылка пакетов) и плоскость администрирования (Management Plane — ручной ввод команд по SSH / CLI).
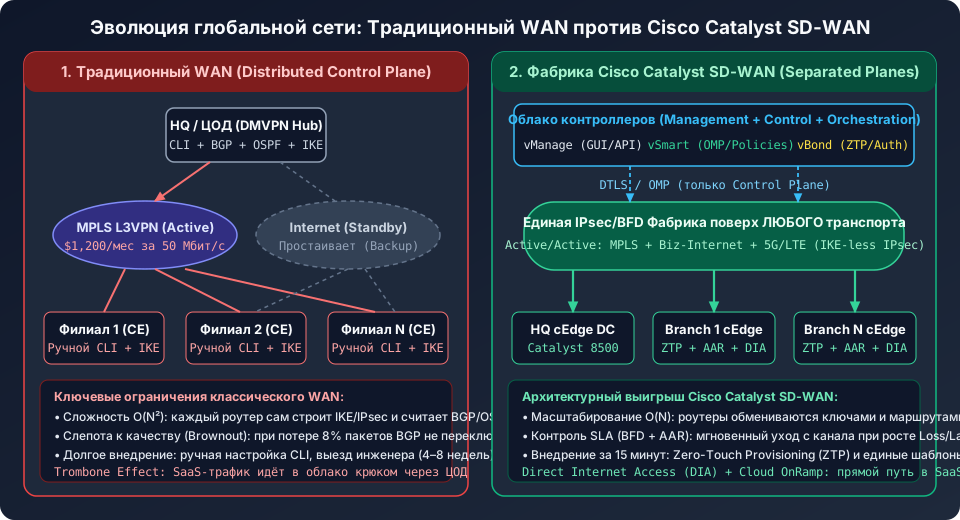
При масштабировании сети до десятков и сотен узлов такая распределённая модель сталкивается с четырьмя непреодолимыми барьерами:
- Квадратичная сложность масштабирования $O(N^2)$ и хрупкость CLI. Чтобы построить полносвязную или гибридную сеть между $N$ маршрутизаторами в классическом IPsec/VPN, каждому устройству нужно согласовывать ассоциации безопасности (IKE SA / IPsec SA) и маршрутное соседство со множеством соседей:
$$\text{Число парных связей в Full Mesh} = \frac{N \times (N - 1)}{2}$$
Для $N = 100$ маршрутизаторов это $4\,950$ потенциальных туннелей! Даже при использовании DMVPN малейшее изменение политики безопасности, списка доступа (ACL) или классов QoS требует подключения по SSH к сотням устройств. Одна опечатка в маске подсети или ключеpre-shared-keyспособна отрезать филиал от сети. - Экономический парадокс MPLS и простаивающий резерв (Active/Standby). Каналы MPLS L3VPN гарантируют низкую задержку внутри сети одного оператора, но стоят в 5–10 раз дороже за мегабит, чем широкополосный бизнес-интернет (DIA / Broadband) или сотовая связь 5G/LTE. При этом в классическом дизайне резервный интернет-канал большую часть времени простаивает на 100%, потому что у маршрутизаторов BGP / OSPF разные метрики и префиксы всегда выбирают один «лучший» путь.
- Слепота маршрутизации к качеству канала (проблема «Brownout»). Классические протоколы маршрутизации (OSPF, EIGRP, BGP) проверяют только жив ли сосед с помощью редких пакетов
Hello/Keepalive. Они совершенно не измеряют:
- процент потери пакетов (Packet Loss,%);
- круговую задержку (Latency / RTT,ms);
- дрожание задержки (Jitter,ms).
Если физический линк остаётся в состоянииup/up(Blackout не наступил), но из-за перегрузки у провайдера теряется5%пакетов (Brownout — «потускнение» канала), классический роутер считает путь идеальным, а телефонные разговоры и терминальные сессии сотрудников разрушаются. - Неэффективный путь в облака SaaS и IaaS («эффект тромбона»). Когда
70%корпоративного трафика сместилось из локального ЦОД в облачные платформы (Microsoft 365, Zoom, Salesforce, AWS), традиционная схема с централизованным выходом в интернет через штаб-квартиру (Backhauling) создала гигантскую петлю, напоминающую кулису музыкального тромбона.
2. «Эффект тромбона» (SaaS Backhauling) против прямого выхода DIA и Cloud OnRamp
Рассмотрим подробно, что происходит с пакетом видеозвонка в классической сети и как эту задачу решает Cisco Catalyst SD-WAN.
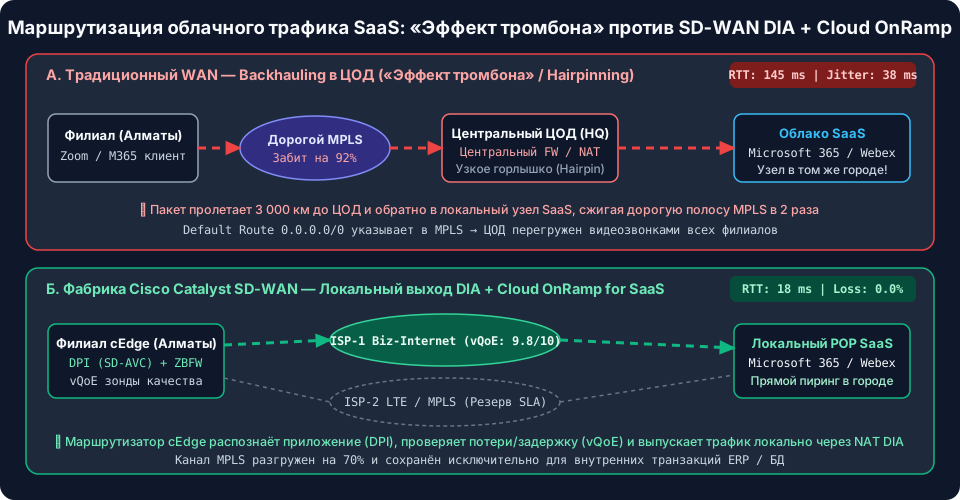
В классическом WAN служба информационной безопасности запрещает открывать прямой доступ в интернет в каждом филиале, так как на обычных филиальных роутерах сложно администрировать полноценные межсетевые экраны и политики фильтрации. В результате пакет из регионального офиса:
- упаковывается в дорогой канал MPLS и летит за тысячи километров в центральный ЦОД;
- проходит через перегруженный центральный файрвол и NAT;
- выходит в интернет в городе ЦОД и летит к облачному узлу SaaS (хотя ближайший узел Microsoft 365 / Webex находился в 5 километрах от филиала!).
В фабрике Cisco Catalyst SD-WAN маршрутизатор филиала (cEdge) оснащён встроенным движком глубокого анализа пакетов DPI (NBAR2 / SD-AVC) и межсетевым экраном Zone-Based Firewall (ZBFW). Это позволяет включить Direct Internet Access (DIA) — безопасный локальный выход доверенных облачных приложений напрямую через местный интернет-канал филиала в обход MPLS и ЦОД. А механизм Cloud OnRamp for SaaS непрерывно отправляет легковесные зонды BFD / HTTP ко всем доступным провайдерам филиала и вычисляет оценку качества vQoE (Virtual Quality of Experience) от 0 до 10, мгновенно направляя Microsoft 365 через того местного провайдера, у которого сейчас минимальные потери и задержка.
| Критерий сравнения | Классический корпоративный WAN (MPLS + DMVPN) | Фабрика Cisco Catalyst SD-WAN |
|---|---|---|
| Архитектура плоскостей | Распределённая: Control и Data Plane слиты внутри каждого роутера | Централизованная: Control Plane вынесен на контроллеры vSmart, управление — на vManage |
| Зависимость от транспорта | Привязка к конкретному оператору MPLS или сложным схемам поверх DMVPN | Полная независимость (Transport Independence): любой микс MPLS, Internet, 5G/LTE, Starlink |
| Обмен ключами IPsec | Тяжёлый попарный протокол IKEv1 / IKEv2 на каждом туннеле $O(N^2)$ | Бессессионный обмен ключами через контроллер vSmart по протоколу OMP — масштаб $O(N)$ |
| Реакция на деградацию (Brownout) | Отсутствует (или сложные ручные скрипты IP SLA + EEM без учёта всех приложений) | Встроенные зонды BFD на каждом туннеле + умная политика Application-Aware Routing (AAR) |
| Путь в облака SaaS / IaaS | Петля через ЦОД (Backhauling / «эффект тромбона»), перегрузка MPLS | Локальный выход DIA с проверкой качества Cloud OnRamp for SaaS (vQoE) |
| Подключение нового филиала | Ручной CLI, выезд инженера на место, 3–6 недель | Автоматический онбординг Zero-Touch Provisioning (ZTP / PnP) за 15 минут |
3. Архитектурный прорыв Cisco Catalyst SD-WAN и расчёт TCO
В 2017 году компания Cisco приобрела лидера рынка SD-WAN — компанию Viptela — и объединила её облачную архитектуру с флагманскими маршрутизаторами Cisco IOS XE (Catalyst 8000, ISR 1000/4000, ASR 1000). Сегодня решение официально называется Cisco Catalyst SD-WAN. Его фундамент строится на четырёх столпах:
- Полное разделение плоскостей (Plane Separation):
- Management Plane (SD-WAN Manager/vManage) — единое графическое окно (GUI) и REST API для настройки шаблонов, политик и мониторинга всей сети. Никакой ручной правки CLI на сотнях коробок!
- Orchestration Plane (SD-WAN Validator/vBond) — первый узел-диспетчер, который проверяет цифровые сертификаты новых устройств, помогает пройти через NAT и сообщает роутерам адреса контроллеровvManageиvSmart.
- Control Plane (SD-WAN Controller/vSmart) — «единый мозг» сети. Маршрутизаторы филиалов больше не обмениваются маршрутами и ключами шифрования напрямую друг с другом — они строят защищённый туннель управления DTLS / TLS только доvSmartи получают от него все маршруты и политики по протоколу OMP (Overlay Management Protocol).
- Data Plane (WAN Edge/cEdge) — физические или виртуальные маршрутизаторы филиалов и ЦОД (Catalyst 8200 / 8300 / 8500 / C8000V), которые пересылают пользовательские пакеты внутри автоматических IPsec-туннелей и измеряют качество каждого канала протоколом BFD. - Транспортные цвета (TLOC Colors) и работа в режиме Active/Active. В SD-WAN каждый физический канал связи на маршрутизаторе получает цветовую метку (Color), например
mpls,biz-internet,public-internetилиlte. Маршрутизатор автоматически строит защищённые туннели IPsec по всем доступным каналам сразу и балансирует трафик (ECMP), превращая простаивавший резерв в рабочую полосу. - Централизованные политики SLA (Application-Aware Routing). Администратор один раз задаёт в
vManageкласс качества, напримерVoice-SLA:Loss <= 1%,Latency <= 150 ms,Jitter <= 10 ms. Как только на интернет-канале потери достигают1.5%, маршрутизатор филиала без участия человека переводит голосовой трафик в чистый туннельmplsилиlte, а некритичное скачивание файлов оставляет в интернете.
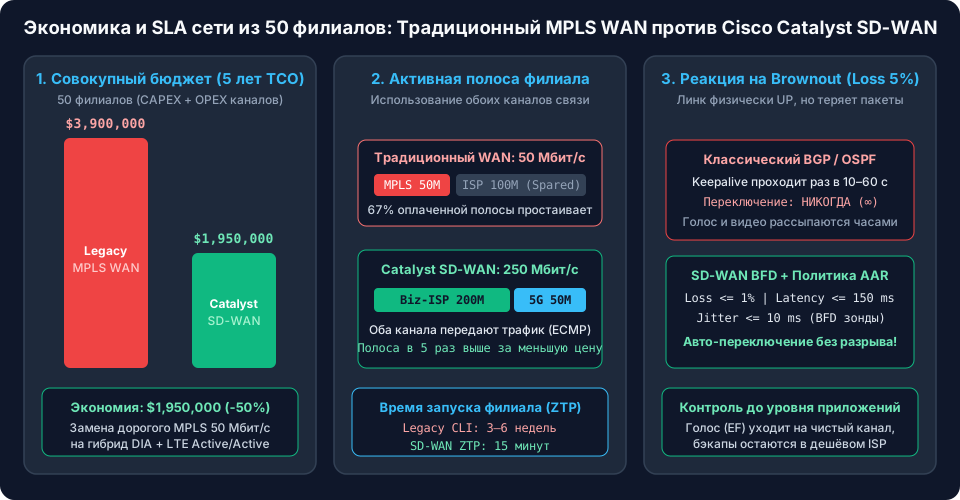
Разбор примера 1: Инженерный расчёт 5-летнего TCO и полосы для сети из 50 филиалов
Проведём точный финансово-технический расчёт для нашей задачи из жизни (сеть из 50 филиалов на горизонте 5 лет / 60 месяцев).
Дано для одного филиала:
- Вариант А (Традиционный WAN): канал
MPLS 50 Мбит/сза\$1,200 / мес(активный) + каналBusiness Internet 100 Мбит/сза\$150 / мес(холодный резерв Standby). Единоразовые затраты на ручное внедрение и оборудование (CAPEX):\$300,000на всю сеть. - Вариант Б (Фабрика Cisco Catalyst SD-WAN): отказ от дорогого MPLS в пользу двух активных независимых каналов:
Business Internet 200 Мбит/сза\$250 / мес+5G/LTE Business Unlimited 50 Мбит/сза\$150 / мес. Единоразовые затраты на маршрутизаторыCatalyst 8200и облачную подписку Cisco DNA / SD-WAN (CAPEX + Лицензии):\$750,000на всю сеть на 5 лет.
# Инженерный расчёт 5-летнего TCO и пропускной способности (50 филиалов, 60 месяцев)
Проект_модернизации_WAN:
  Масштаб_сети:
    Количество_филиалов: 50
    Горизонт_планирования_месяцев: 60

  Вариант_А_Классический_MPLS_WAN:
    Ежемесячный_OPEX_одного_филиала_USD: 1350      # $1,200 (MPLS 50M) + $150 (ISP 100M Standby)
    OPEX_50_филиалов_за_60_мес_USD: 4050000        # 50 * $1,350 * 60 мес = $4,050,000
    CAPEX_оборудование_и_выезды_USD: 300000
    Итого_TCO_за_5_лет_USD: 4350000                # $4.35 млн за 5 лет
    Активная_полоса_филиала_Мбит_с: 50             # Работает только MPLS 50M (100M ISP простаивает)
    Стоимость_1_активного_Мбит_в_мес_USD: 27.00    # $1,350 / 50 Мбит/с

  Вариант_Б_Фабрика_Cisco_Catalyst_SD_WAN:
    Ежемесячный_OPEX_одного_филиала_USD: 400       # $250 (Biz-ISP 200M) + $150 (5G/LTE 50M)
    OPEX_50_филиалов_за_60_мес_USD: 1200000        # 50 * $400 * 60 мес = $1,200,000
    CAPEX_роутеры_C8200_и_подписка_USD: 750000     # Включая облачные контроллеры Cisco
    Итого_TCO_за_5_лет_USD: 1950000                # $1.95 млн за 5 лет
    Активная_полоса_филиала_Мбит_с: 250            # Active/Active: 200M + 50M = 250 Мбит/с
    Стоимость_1_активного_Мбит_в_мес_USD: 1.60     # $400 / 250 Мбит/с (в 16.8 раза дешевле!)

  Итоговый_эффект_внедрения:
    Чистая_экономия_за_5_лет_USD: 2400000          # Снижение TCO на 55.2% ($2.4 млн)
    Рост_активной_полосы_филиала: "в 5 раз (с 50 до 250 Мбит/с)"
    Время_запуска_нового_филиала: "15 минут через ZTP (вместо 4-6 недель)"
💡 Архитектурный вердикт: Переход на фабрику Cisco Catalyst SD-WAN окупает стоимость новых маршрутизаторов и лицензий менее чем за 11 месяцев только за счёт экономии на арендной плате за каналы связи, при этом увеличивая полезную полосу каждого филиала в 5 раз (
250 Мбит/спротив50 Мбит/с) и снижая стоимость одного активного мегабита с\$27.00до\$1.60.
Разбор примера 2: Первые команды верификации маршрутизатора WAN Edge (cEdge)
Начиная с версии Cisco IOS XE 17.x, маршрутизаторы серий Catalyst 8000 / ISR / ASR поддерживают два режима работы:
- Autonomous Mode (Классический режим) — традиционный маршрутизатор с ручной настройкой через CLI.
- Controller Mode (Режим контроллера SD-WAN) — устройство работает под управлением контроллеров
vManageиvSmart, а все диагностические команды SD-WAN начинаются с ключевого префиксаshow sdwan ....
Посмотрим, как сетевой инженер проверяет подключённый к фабрике маршрутизатор филиала cEdge-BR1 (Алматы, System IP 10.255.0.11, Site ID 101).
Первая команда — show sdwan system status — показывает версию ПО, режим работы (Controller-mode), системные идентификаторы и состояние здоровья процесса SD-WAN:
cEdge-BR1# show sdwan system status
Cisco IOS XE Software, Version 17.12.03a
Router operating mode: Controller-mode

Personality:                  cedge
Model name:                   C8200-1N-4T
Services:                     None
vManaged:                     true
Commit pending:               false
Configuration template:       TPL-C8200-BRANCH-DUAL-ISP
Chassis serial number:        FGL261410AB

System IP:                    10.255.0.11
Site ID:                      101
Organization:                 PROWID-ENTERPRISE-LAB
System status:                Ready
CPU allocation:               4 cores (Data: 2, Control: 2)
Memory usage:                 38% used of 8192 MB
Обратите внимание на три ключевых поля:
Router operating mode: Controller-modeиPersonality: cedgeподтверждают, что маршрутизатор работает как узел Data Plane фабрики SD-WAN;vManaged: trueиConfiguration template: TPL-C8200-BRANCH-DUAL-ISPозначают, что устройство привязано к централизованному шаблону в SD-WAN Manager (vManage) и защищено от случайных ручных правок через SSH;System IP: 10.255.0.11иSite ID: 101— это постоянный «паспортный номер» маршрутизатора (аналогRouter IDв OSPF/BGP) и идентификатор филиала, по которому предотвращаются петли маршрутизации.
Вторая команда — show sdwan control local-properties — проверяет валидность цифрового сертификата и состояние транспортных интерфейсов WAN (TLOC):
cEdge-BR1# show sdwan control local-properties
personality                       cedge
sp-organization-name              PROWID-ENTERPRISE-LAB
organization-name                 PROWID-ENTERPRISE-LAB
root-ca-chain-status              Installed
certificate-status                Installed
certificate-validity              Valid
certificate-not-valid-before      Jan 10 00:00:00 2025 GMT
certificate-not-valid-after       Jan 10 23:59:59 2035 GMT
dns-name                          vbond.prowid.com
site-id                           101
domain-id                         1
protocol                          dtls
system-ip                         10.255.0.11
chassis-num/unique-id             C8200-1N-4T-FGL261410AB
serial-num                        01A94B7F

number-vbond-peers                1
number-active-wan-interfaces      2

                                  PUBLIC          PUBLIC  PRIVATE         PRIVATE                                 MAX     RESTRICT/
INTERFACE   IPv4                  IPv4            PORT    IPv4            IPv4    PORT    VS/VM   COLOR           STATE   CNTRL   CONTROL     LR/LB
----------------------------------------------------------------------------------------------------------------------------------------------------
Gi0/0/0     198.51.100.14         198.51.100.14   12346   198.51.100.14   ::      12346   2/1     biz-internet    up      2       no/yes/no   No/No
Gi0/0/1     10.101.0.2            203.0.113.88    62410   10.101.0.2      ::      12346   2/0     lte             up      2       no/yes/no   No/No
Из этой таблицы мы сразу видим всю картину подключения к внешнему миру:
certificate-status: Installedиcertificate-validity: Valid— аппаратный сертификат маршрутизатора проверен, без него ни один контроллер в фабрике SD-WAN не примет соединение (Zero Trust);- интерфейс
Gi0/0/0помечен цветомbiz-internetи имеет белый адрес198.51.100.14, на нём подняты сессии к 2 контроллерамvSmartи 1vManage(VS/VM: 2/1); - интерфейс
Gi0/0/1помечен цветомlte, работает за операторским NAT (приватный адрес10.101.0.2оттранслирован в публичный203.0.113.88:62410, что было автоматически обнаружено встроенным механизмом STUN) и также подключён к обоим контроллерамvSmart(VS/VM: 2/0).
Наконец, третья команда — show sdwan bfd summary — показывает сводку по живым IPsec-туннелям плоскости данных и зондам контроля качества BFD:
cEdge-BR1# show sdwan bfd summary
status:               up
bfd-sessions-total:   4
bfd-sessions-up:      4
bfd-sessions-max:     250000
bfd-sessions-flap:    0
poll-interval:        600000
Все 4 туннеля данных (bfd-sessions-up: 4 — по два канала до каждого из двух ЦОД) находятся в состоянии up и не имеют флапов (bfd-sessions-flap: 0).
Что может сломаться и как это найти
При переходе с классического WAN на архитектуру Cisco Catalyst SD-WAN или при первичном аудите филиала инженеры чаще всего сталкиваются со следующими ошибками:
| Симптом / Вывод в CLI | Причина ошибки | Как исправить или спроектировать правильно |
|---|---|---|
Команды show sdwan ... возвращают ошибку % Invalid input detected at '^' marker | Маршрутизатор Catalyst 8000 / ISR загружен в классическом режиме Autonomous Mode, а не в Controller Mode | Перевести устройство в режим контроллера командой привилегированного режима controller-mode enable (после сохранения бэкапа конфигурации и перезагрузки) |
В show sdwan control local-properties поле certificate-status показывает Not-Installed или Invalid | Не загружена цепочка корневого центра сертификации (Root CA) или сбиты системные часы (NTP), из-за чего срок действия сертификата ещё «не наступил» | Проверить системное время show clock, настроить ntp server в транспортном VPN 0 и установить корневой сертификат (request platform software sdwan root-cert-chain install ...) |
В show sdwan bfd summary счётчик bfd-sessions-up равен 0, хотя контроллеры VS/VM в состоянии 2/1 | Контрольная плоскость (DTLS до vSmart) работает, но в плоскости данных (Data Plane) заблокирован порт UDP 12346–12426 для IPsec/BFD или выставлен неверный флаг restrict | Проверить прохождение UDP между публичными адресами маршрутизаторов (TLOC) и настройки цветов на интерфейсах VPN 0 |
| Облачный трафик Microsoft 365 после внедрения SD-WAN по-прежнему идёт через центральный ЦОД с высокой задержкой | На филиале не включён локальный выход NAT DIA на интерфейсе biz-internet, либо не применена политика Centralized Data Policy / Cloud OnRamp for SaaS | Включить ip nat outside (или nat в шаблоне VPN 0 интерфейса biz-internet) и настроить правило NAT DIA для доверенных приложений |
⚠️ Типичная ошибка инженера: Пытаться искать и править рабочую конфигурацию маршрутизатора
cEdgeв режимеvManaged: trueчерез стандартныйconfigure terminal. В Cisco Catalyst SD-WAN используется транзакционная конфигурация (командаconfig-transaction, а просмотр полной конфигурации SD-WAN выполняется командойshow sdwan running-config). При этом любое локальное изменение на устройстве, управляемом через шаблонvManage, будет перезаписано контроллером при следующей синхронизации!
Практика
- Предскажите: У компании 40 филиалов. В классической полносвязной сети (Full Mesh IPsec без контроллеров) каждый маршрутизатор строит парный туннель с каждым другим филиалом. Сколько всего двусторонних туннелей IPsec нужно поддерживать в такой сети по формуле $\frac{N(N-1)}{2}$? И сколько управляющих соединений DTLS построит один маршрутизатор филиала при переходе на Cisco Catalyst SD-WAN с двумя контроллерами
vSmart? - Проверьте: Изучите приведённый выше вывод команды
show sdwan control local-propertiesна маршрутизатореcEdge-BR1. Какой интерфейс находится за трансляцией адресов (NAT), и как именно вы это определили по столбцам таблицы? - Объясните: Почему при деградации канала связи (Brownout — потери пакетов
7%из-за перегрузки у оператора) классический протокол eBGP со стандартными таймерами (Keepalive 60 s / Holdtime 180 s) не переключает трафик на резервный канал, а Cisco Catalyst SD-WAN уводит голосовые звонки за секунды? - Измените: В расчёте TCO (Разбор примера 1) руководство попросило оставить канал
MPLS 50 Мбит/с(\$1,200 / мес) в 10 ключевых филиалах, а остальные 40 филиалов полностью перевести на гибридBiz-Internet + 5G/LTE(\$400 / мес). Пересчитайте ежемесячный OPEX всей сети из 50 филиалов и сравните его с исходным классическим вариантом (\$67,500 / мес). - Настройте и проверьте сами ⭐: Вы подключились по консоли к новому маршрутизатору
cEdge-BR2(Catalyst 8300). Напишите последовательность из трёх диагностических командshow ..., чтобы: а) убедиться, что маршрутизатор работает вController-modeи управляется шаблономvManage; б) узнать егоSystem IP,Site ID, статус сертификата и публичный IP-адрес на интерфейсеbiz-internet; в) проверить общее число поднятых сессийBFDв плоскости данных.
Самопроверка
- Вопрос: В чём принципиальная разница между ролями контроллеров SD-WAN Manager (
vManage), SD-WAN Controller (vSmart) и маршрутизатора WAN Edge (cEdge) при передаче пользовательского трафика (например, звонка Webex или транзакции SAP)?
- Разбор: НиvManage, ниvSmartне пропускают через себя пользовательские пакеты данных (Data Plane).vManageотвечает исключительно за графический интерфейс, шаблоны и мониторинг (Management Plane).vSmartрассылает маршруты OMP, ключи шифрования и политики качества (Control Plane). Сами же пакеты звонка Webex или SAP летят напрямую между маршрутизаторамиcEdge(Data Plane) внутри зашифрованных туннелей IPsec или выходят локально в интернет через DIA. Если все контроллеры временно станут недоступны, филиалы продолжат передавать трафик по уже построенным туннелям! - Вопрос: Почему в выводе
show sdwan control local-propertiesнапротив интерфейсаGi0/0/0(biz-internet) в колонкеVS/VMуказано2/1, а напротивGi0/0/1(lte) —2/0? Является ли0дляvManageна втором канале ошибкой?
- Разбор: Нет, это штатное и правильное поведение! Каждый маршрутизатор WAN Edge по умолчанию строит постоянные туннели управления DTLS до активных контроллеров vSmart (VS) через все свои работающие WAN-интерфейсы (поэтому на обоих интерфейсахVS = 2). А вот соединение с контроллером управления vManage (VM) для отправки телеметрии и получения шаблонов требуется только одно — поэтому оно активно на основном интерфейсеGi0/0/0(VM = 1), а на втором интерфейсе стоит0(при паденииGi0/0/0соединение сvManageавтоматически переключится наGi0/0/1).
Ответы к практике
- Масштабирование туннелей: В классическом Full Mesh для $N = 40$ филиалов потребуется $\frac{40 \times 39}{2} = 780$ парных туннелей с индивидуальным согласованием ключей IKE. В Cisco Catalyst SD-WAN маршрутизатор филиала строит управляющие сессии DTLS только до двух контроллеров
vSmart(по числу своих WAN-каналов, то есть всего2–4управляющих соединения вместо39), и через них по протоколу OMP автоматически получает ключи всех остальных филиалов. - Определение NAT: За трансляцией адресов NAT находится интерфейс
Gi0/0/1(lte). В колонкеPRIVATE IPv4у него указан серый адрес10.101.0.2(порт12346), а в колонкеPUBLIC IPv4— внешний публичный адрес оператора203.0.113.88и изменённый порт62410(Port Address Translation — PAT). На интерфейсеGi0/0/0публичный и приватный адреса совпадают (198.51.100.14, порт12346), значит, на нём NAT отсутствует. - Brownout и BGP против SD-WAN BFD: Для удержания соседства eBGP достаточно, чтобы хотя бы один крошечный TCP-пакет
Keepalive(19 байт) прошёл за180 секунд. При потерях7%вероятность доставкиKeepaliveблизка к100%, поэтому сессия BGP никогда не разорвётся. В Cisco Catalyst SD-WAN внутри каждого IPsec-туннеля непрерывно бегут быстрые пакеты BFD (Bidirectional Forwarding Detection) с метками времени и номерами последовательности, которые вычисляют точный процент потерь (Loss), задержку (Latency) и джиттер (Jitter). Как только потери превышают порог SLA-класса (1%), политика AAR мгновенно переводит трафик на здоровый канал. - Пересчёт гибридного OPEX:
- 10 филиалов с сохранённым MPLS + Biz-ISP (\$1,200 + \$250 = \$1,450 / мес): $10 \times \$1,450 = \$14,500\text{ / мес}$.
- 40 филиалов на чистом гибриде Biz-ISP + 5G/LTE (\$400 / мес): $40 \times \$400 = \$16,000\text{ / мес}$.
- Итоговый ежемесячный OPEX всей сети: $\$14,500 + \$16,000 = \$30,500\text{ / мес}$ против прежних $\$67,500\text{ / мес}$ — ежемесячная экономия составляет $\$37,000$ (54.8%) даже при сохранении MPLS на критичных площадках! - Команды верификации на
cEdge-BR2:
cEdge-BR2# show sdwan system status
cEdge-BR2# show sdwan control local-properties
cEdge-BR2# show sdwan bfd summary
Повторение и критерий перехода
Вы готовы переходить ко второму уроку, если без подсказки можете:
- перечислить 4 главные проблемы классического WAN (стоимость MPLS, сложность $O(N^2)$ при ручной настройке CLI/IKE, «эффект тромбона» в облака SaaS и слепота к деградации канала Brownout);
- объяснить, почему разделение Control Plane (
vSmart) и Data Plane (cEdge) позволяет масштабировать сеть на тысячи филиалов без попарного согласованияIKE; - рассказать, как Direct Internet Access (DIA) и Cloud OnRamp for SaaS (vQoE) устраняют петлю облачного трафика через центральный ЦОД;
- прочитать вывод команд
show sdwan system status,show sdwan control local-propertiesиshow sdwan bfd summaryи определить по нимSystem IP,Site ID, цветаTLOCи наличиеNAT.
Вопрос для самопроверки перед переходом: Если в филиале cEdge-BR1 одновременно пропала связь со всеми облачными контроллерами (vManage, vSmart, vBond) из-за аварии в дата-центре управления, прервётся ли передача данных между филиалами cEdge-BR1 и cEdge-BR2 по уже установленным IPsec-туннелям? (Подсказка: вспомните принцип разделения Control Plane и Data Plane и таймер Graceful Restart).
Стандарты и источники
- Cisco Catalyst SD-WAN Design Guide (CVD) — Chapter 1: Cisco SD-WAN Solution Overview & Transport Independence.
- Cisco 300-415 ENSDWI Official Exam Blueprint v1.1 / v1.2 — Domain 1.0 Architecture (1.1a Legacy WAN limitations vs SD-WAN benefits, 1.1b Plane separation).
- Cisco IOS XE Catalyst SD-WAN Command Reference — команды
show sdwan system status,show sdwan control local-properties,show sdwan bfd summary.
