
Onilliklər boyu korporativ qlobal şəbəkələr (Enterprise WAN) eyni düsturla qurulurdu: filiallar rabitə operatorlarından bahalı ayrılmış MPLS L3VPN kanalları icarəyə götürür, ehtiyat internet xətləri üzərindən isə mühəndislər əl ilə DMVPN və ya IPsec tunelləri qaldırırdılar. Şirkətin bütün serverləri öz mərkəzi məlumat mərkəzində (MM) yerləşdikdə və filialların sayı on-iyirmi olduqda bu sxem qüsursuz işləyirdi. Lakin biznesin bulud xidmətlərinə (Microsoft 365, Webex, Salesforce, AWS, Azure) keçməsi, videokonfransların artması və meydançaların sayının yüzlərə çatması ilə klassik WAN şirkətin əsas maliyyə və texniki darboğazına çevrildi. 300-415 ENSDWI kursunun bu ilk dərsində biz ənənəvi WAN-ın dörd fundamental problemini sıfırdan təhlil edəcək, Cisco Catalyst SD-WAN (əvvəlki adı Cisco Viptela) arxitekturasının müstəvilərin ayrılması hesabına bu problemləri necə həll etdiyini görəcək və kontroller rejimində işləyən WAN Edge (cEdge) marşrutlaşdırıcısının ilk yoxlama əmrləri ilə tanış olacağıq.
Məqsəd və nə bilmək lazımdır
Bu dərsi öyrəndikdən sonra siz bacaracaqsınız:
- klassik WAN-ın 4 arxitektura və iqtisadi məhdudiyyətini izah etmək: MPLS dəyəri, CLI / IKE / IPsec əl ilə sazlandıqda $O(N^2)$ kvadratik miqyaslanma mürəkkəbliyi, SaaS buludları üçün «trombon effekti» (Trombone Effect) və OSPF / BGP protokollarının kanalın qismən deqradasiyasına (Brownout) qarşı «korluğu»;
- Cisco Catalyst SD-WAN fabrikasının əsas prinsiplərini açmaq: idarəetmə müstəvisi (Control Plane) ilə məlumat müstəvisinin (Data Plane) tam ayrılması, nəqliyyatdan müstəqillik (Transport Independence), filialların avtomatik qoşulması Zero-Touch Provisioning (ZTP) və BFD SLA üzrə kanal keyfiyyətinə nəzarət;
- klassik MPLS + Standby Internet sxemindən hibrid Active/Active SD-WAN fabrikasına keçərkən 5 illik ümumi sahiblik dəyərini (TCO), filialın faydalı buraxılış qabiliyyətini və keçid sürətindəki qazancı hesablamaq;
- Cisco Catalyst 8000 / ISR (cEdge) marşrutlaşdırıcısının vəziyyətini
show sdwan system status,show sdwan control local-propertiesvəshow sdwan bfd summaryəmrləri ilə ilkin yoxlamaq.
Əvvəlcədən nəyi bilmək lazımdır: CCNA kursu həcmində IPv4 marşrutlaşdırmasının əsas prinsipləri, özəl (RFC 1918) və açıq IP ünvanları arasındakı fərq, həmçinin GRE / IPsec tunelləri və OSPF / BGP protokolları haqqında ümumi təsəvvür. SD-WAN-a yüksəksəviyyəli layihələndirmə tərəfindən baxmaq üçün ENSLD kursunun SD-WAN müstəvilərinin dizaynı dərsi və CCNP ENCOR kursunun SD-WAN arxitekturası üzrə icmal dərsi də faydalıdır.
Həyatdan tapşırıq
50 regional filialdan və iki mərkəzi Məlumat Mərkəzindən (MM) ibarət pərakəndə satış şəbəkəsi klassik qlobal şəbəkədən istifadə edir: hər filialda 50 Mbit/s sürətli əsas MPLS L3VPN kanalı (qiyməti \$1,200 / ay) və Active/Standby rejimində boş dayanan (yalnız MPLS tam kəsildikdə işə düşən) 100 Mbit/s sürətli ehtiyat Business Internet kanalı (\$150 / ay) qoşulub. Korporativ Cisco Webex videozənglərinin və Microsoft 365 bulud paketinin tətbiqi regionlardan şikayət dalğasına səbəb oldu:
- MM və MPLS-in həddən artıq yüklənməsi («trombon effekti»): filialların bütün internet və bulud trafiki
0.0.0.0/0susmaya görə marşrutu ilə MPLS üzərindən mərkəzi MM-dəki korporativ təhlükəsizlik divarına yönəldilir və yalnız oradan internetə çıxır. Buna görə də Almatı filialından buluda qədər gecikmə (RTT) lokal18 msəvəzinə145 mstəşkil edir, bahalı MPLS kanalları isə92%doludur. - Görünməz qəzalar («Brownout»): keçən həftə operatorun optik magistralında deqradasiya yarandı — paket itkisi
6%-ə, citter (jitter) isə45 ms-ə qalxdı. Bu zaman eBGP sessiyası qırılmadı (20 saniyədənbir göndərilənKeepalivepaketləri uğurla keçirdi), ona görə də filial marşrutlaşdırıcısı saatlarla səs və videonu zədələnmiş kanala göndərməkdə davam etdi. - Yeni nöqtələrin gec işə salınması: hər yeni mağazanın açılması 4 həftədən 6 həftəyə qədər vaxt aparır, çünki şəbəkə mühəndisi
600+ sətirlik CLIkonfiqurasiyasını (interfeyslər, IKEv2 / IPsec kriptoprofilləri, DMVPN NHRP, BGP, QoS, ACL) əl ilə hazırlamalı və şəxsən obyektə getməlidir.
Texniki direktor tapşırıq qoyub: əməliyyat xərclərini (OPEX) ən azı 45% azaltmaq, bütün kanalları Active/Active rejimində işlətmək, itkilər 1%-dən yuxarı qalxdıqda deqradasiyaya uğramış xətdən avtomatik keçidi təmin etmək və yeni filial marşrutlaşdırıcısının sazlanma vaxtını 15 dəqiqəyə endirmək.
1. Klassik korporativ WAN-ın dörd fundamental xəstəliyi
Ənənəvi şəbəkədə hər bir filial marşrutlaşdırıcısı «özü-özlüyündə qapalı qutu»dur: bir dəmir qutunun daxilində idarəetmə müstəvisi (Control Plane — OSPF / BGP marşrutlarının hesablanması və IKE kriptoqrafik açarlarının razılaşdırılması), məlumat müstəvisi (Data Plane — paketlərin şifrlənməsi və ötürülməsi) və inzibatçılıq müstəvisi (Management Plane — SSH / CLI vasitəsilə əmrlərin əl ilə daxil edilməsi) sıx şəkildə bir-birinə qarışıb.
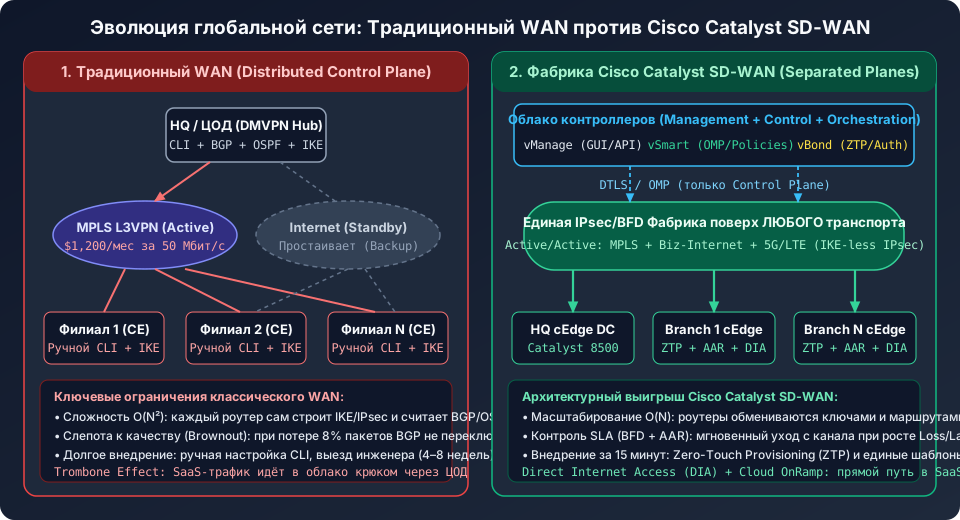
Şəbəkə onlarla və yüzlərlə qovşağa qədər böyüdükdə belə paylanmış model dörd keçilməz maneə ilə üzləşir:
- $O(N^2)$ kvadratik miqyaslanma mürəkkəbliyi və CLI kövrəkliyi. Klassik IPsec/VPN-də $N$ marşrutlaşdırıcı arasında tam əlaqəli (Full Mesh) və ya hibrid şəbəkə qurmaq üçün hər bir qurğu çoxsaylı qonşularla təhlükəsizlik assosiasiyalarını (IKE SA / IPsec SA) və marşrut qonşuluğunu razılaşdırmalıdır:
$$\text{Full Mesh-də cüt əlaqələrin sayı} = \frac{N \times (N - 1)}{2}$$
$N = 100$ marşrutlaşdırıcı üçün bu, $4\,950$ potensial tunel deməkdir! Hətta DMVPN istifadə edildikdə belə təhlükəsizlik siyasətində, giriş siyahısında (ACL) və ya QoS siniflərində ən kiçik dəyişiklik yüzlərlə qurğuya SSH ilə qoşulmağı tələb edir. Alt-şəbəkə maskasında və yapre-shared-keyaçarında bir hərf səhvi filialı şəbəkədən ayıra bilər. - MPLS-in iqtisadi paradoksu və boş dayanan ehtiyat (Active/Standby). MPLS L3VPN kanalları bir operatorun şəbəkəsi daxilində aşağı gecikməyə zəmanət verir, lakin hər meqabit üçün genişzolaqlı biznes-internetdən (DIA / Broadband) və ya 5G/LTE mobil rabitəsindən 5–10 dəfə baha başa gəlir. Eyni zamanda klassik dizaynda ehtiyat internet kanalı vaxtın çox hissəsini 100% boş dayanır, çünki BGP / OSPF marşrutlaşdırıcılarında müxtəlif metrikalar olur və prefikslər həmişə yalnız bir «ən yaxşı» yolu seçir.
- Marşrutlaşdırmanın kanal keyfiyyətinə qarşı korluğu («Brownout» problemi). Klassik marşrutlaşdırma protokolları (OSPF, EIGRP, BGP) nadir
Hello/Keepalivepaketləri ilə yalnız qonşunun sağ olub-olmadığını yoxlayır. Onlar aşağıdakı göstəriciləri tamamilə ölçmürlər:
- paket itkisi faizini (Packet Loss,%);
- dairəvi gecikməni (Latency / RTT,ms);
- gecikmənin titrəməsini (Jitter,ms).
Əgər fiziki xəttup/upvəziyyətində qalırsa (Blackout baş verməyib), lakin provayderdəki yüklənmə səbəbindən paketlərin5%-i itirsə (Brownout — kanalın «solması»), klassik marşrutlaşdırıcı yolu ideal hesab edir, əməkdaşların telefon danışıqları və terminal sessiyaları isə dağılır. - SaaS və IaaS buludlarına səmərəsiz yol («trombon effekti»). Korporativ trafikin
70%-i lokal MM-dən bulud platformalarına (Microsoft 365, Zoom, Salesforce, AWS) keçdikdə, baş ofis vasitəsilə mərkəzləşdirilmiş internet çıxışı (Backhauling) olan ənənəvi sxem musiqi trombonunun kulisini xatırladan nəhəng ilgək yaratdı.
2. «Trombon effekti» (SaaS Backhauling) və birbaşa DIA + Cloud OnRamp çıxışı
Klassik şəbəkədə videozəng paketi ilə nə baş verdiyinə və Cisco Catalyst SD-WAN-ın bu məsələni necə həll etdiyinə ətraflı baxaq.
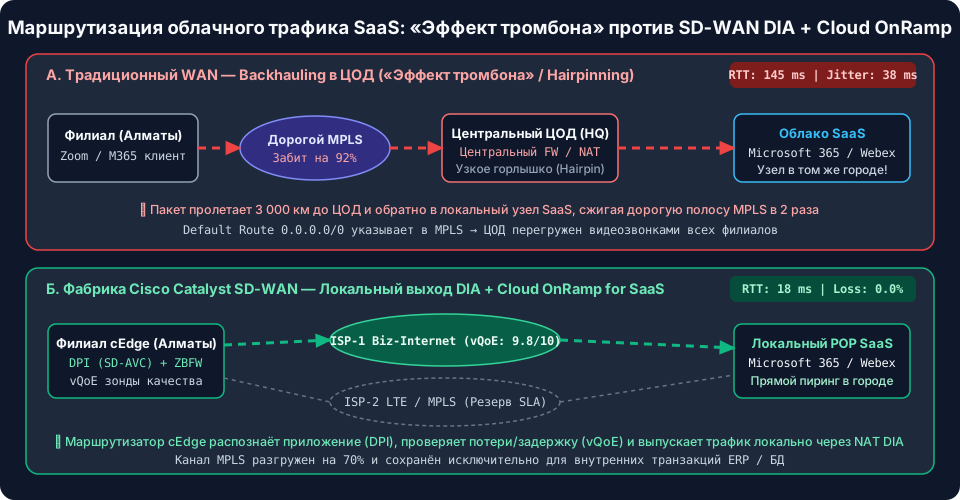
Klassik WAN-da informasiya təhlükəsizliyi xidməti hər filialda birbaşa internet çıxışı açmağı qadağan edir, çünki adi filial marşrutlaşdırıcılarında tamfunksiyalı təhlükəsizlik divarlarını və süzgəc siyasətlərini idarə etmək çətindir. Nəticədə regional ofisdən çıxan paket:
- bahalı MPLS kanalına qablaşdırılır və minlərlə kilometr uzaqlıqdakı mərkəzi MM-ə uçur;
- həddən artıq yüklənmiş mərkəzi təhlükəsizlik divarından və NAT-dan keçir;
- MM-in yerləşdiyi şəhərdə internetə çıxır və SaaS bulud qovşağına gedir (halbuki ən yaxın Microsoft 365 / Webex qovşağı filialdan cəmi 5 kilometr aralıda yerləşirdi!).
Cisco Catalyst SD-WAN fabrikasında filial marşrutlaşdırıcısı (cEdge) daxili DPI (NBAR2 / SD-AVC) dərin paket təhlili mühərriki və Zone-Based Firewall (ZBFW) təhlükəsizlik divarı ilə təchiz olunub. Bu, Direct Internet Access (DIA) — etibarlı bulud tətbiqlərinin MPLS və MM-dən yan keçərək birbaşa filialın yerli internet kanalı vasitəsilə təhlükəsiz lokal çıxışını aktivləşdirməyə imkan verir. Cloud OnRamp for SaaS mexanizmi isə filialın bütün mövcud provayderlərinə fasiləsiz olaraq yüngül BFD / HTTP zondları göndərir və 0-dan 10-a qədər vQoE (Virtual Quality of Experience) keyfiyyət qiymətini hesablayır, Microsoft 365 trafikini dərhal hazırda ən az itki və gecikməyə malik olan yerli provayder üzərindən yönəldir.
| Müqayisə meyarı | Klassik korporativ WAN (MPLS + DMVPN) | Cisco Catalyst SD-WAN fabrikası |
|---|---|---|
| Müstəvilər arxitekturası | Paylanmış: Control və Data Plane hər marşrutlaşdırıcının daxilində birləşib | Mərkəzləşdirilmiş: Control Plane vSmart kontrollerlərinə, idarəetmə isə vManage-ə çıxarılıb |
| Nəqliyyatdan asılılıq | Konkret MPLS operatoruna və ya DMVPN üzərindən mürəkkəb sxemlərə bağlılıq | Tam müstəqillik (Transport Independence): istənilən MPLS, Internet, 5G/LTE, Starlink qarışığı |
| IPsec açar mübadiləsi | Hər tuneldə ağır cüt-cüt IKEv1 / IKEv2 protokolu — $O(N^2)$ | OMP protokolu ilə vSmart kontrolleri vasitəsilə sessiyasız açar mübadiləsi — $O(N)$ miqyası |
| Deqradasiyaya reaksiya (Brownout) | Yoxdur (və ya bütün tətbiqləri nəzərə almayan mürəkkəb IP SLA + EEM skriptləri) | Hər tuneldə daxili BFD zondları + ağıllı Application-Aware Routing (AAR) siyasəti |
| SaaS / IaaS buludlarına yol | MM-dən dövrə (Backhauling / «trombon effekti»), MPLS-in yüklənməsi | Cloud OnRamp for SaaS (vQoE) keyfiyyət yoxlaması ilə lokal DIA çıxışı |
| Yeni filialın qoşulması | Əl ilə CLI, mühəndisin yerinə getməsi, 3–6 həftə | Zero-Touch Provisioning (ZTP / PnP) ilə 15 dəqiqəyə avtomatik qoşulma |
3. Cisco Catalyst SD-WAN arxitektura sıçrayışı və TCO hesablanması
2017-ci ildə Cisco şirkəti SD-WAN bazarının lideri olan Viptela şirkətini əldə etdi və onun bulud arxitekturasını flaqman Cisco IOS XE (Catalyst 8000, ISR 1000/4000, ASR 1000) marşrutlaşdırıcıları ilə birləşdirdi. Bu gün həll rəsmi olaraq Cisco Catalyst SD-WAN adlanır. Onun təməli dörd sütun üzərində qurulub:
- Müstəvilərin tam ayrılması (Plane Separation):
- Management Plane (SD-WAN Manager/vManage) — bütün şəbəkənin şablonlarını, siyasətlərini sazlamaq və monitorinqini aparmaq üçün vahid qrafik pəncərə (GUI) və REST API. Yüzlərlə qutuda əl ilə CLI düzəlişlərinə son!
- Orchestration Plane (SD-WAN Validator/vBond) — yeni qurğuların rəqəmsal sertifikatlarını yoxlayan, NAT-dan keçməyə kömək edən və marşrutlaşdırıcılaravManagevəvSmartkontrollerlərinin ünvanlarını bildirən ilk dispetçer qovşağı.
- Control Plane (SD-WAN Controller/vSmart) — şəbəkənin «vahid beyni». Filial marşrutlaşdırıcıları artıq marşrutları və şifrləmə açarlarını birbaşa bir-biri ilə mübadilə etmirlər — onlar yalnızvSmart-a qədər qorunan DTLS / TLS idarəetmə tuneli qurur və bütün marşrutları, eləcə də siyasətləri OMP (Overlay Management Protocol) protokolu ilə ondan alırlar.
- Data Plane (WAN Edge/cEdge) — istifadəçi paketlərini avtomatik IPsec tunelləri daxilində ötürən və hər kanalın keyfiyyətini BFD protokolu ilə ölçən fiziki və ya virtual filial/MM marşrutlaşdırıcıları (Catalyst 8200 / 8300 / 8500 / C8000V). - Nəqliyyat rəngləri (TLOC Colors) və Active/Active rejimində iş. SD-WAN-da marşrutlaşdırıcıdakı hər bir fiziki rabitə kanalı rəng nişanı (Color), məsələn
mpls,biz-internet,public-internetvə yaltealır. Marşrutlaşdırıcı dərhal bütün mövcud kanallar üzrə qorunan IPsec tunelləri qurur və trafiki balanslaşdırır (ECMP), boş dayanan ehtiyatı işlək zolağa çevirir. - Mərkəzləşdirilmiş SLA siyasətləri (Application-Aware Routing). İnzibatçı
vManage-də bir dəfə keyfiyyət sinfini, məsələnVoice-SLA:Loss <= 1%,Latency <= 150 ms,Jitter <= 10 mstəyin edir. İnternet kanalında itkilər1.5%-ə çatan kimi filial marşrutlaşdırıcısı insan müdaxiləsi olmadan səs trafikini təmizmplsvə yaltetunelinə keçirir, qeyri-kritik fayl yükləmələrini isə internetdə saxlayır.
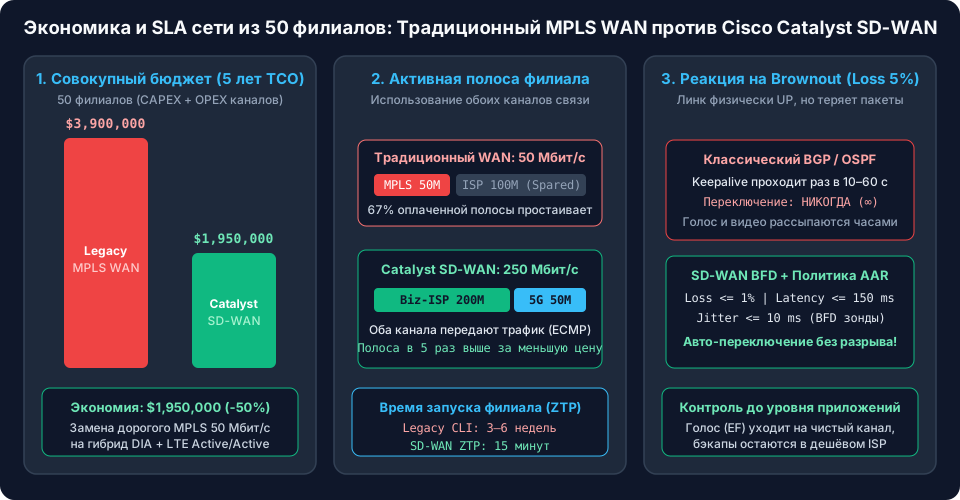
Nümunənin təhlili 1: 50 filialdan ibarət şəbəkə üçün 5 illik TCO və zolaq hesablanması
Həyatdan tapşırığımız (5 il / 60 ay üfüqündə 50 filialdan ibarət şəbəkə) üçün dəqiq maliyyə-texniki hesablama aparaq.
Bir filial üçün verilənlər:
- Variant A (Ənənəvi WAN):
\$1,200 / ayqiymətinəMPLS 50 Mbit/skanalı (aktiv) +\$150 / ayqiymətinəBusiness Internet 100 Mbit/skanalı (soyuq ehtiyat Standby). Əl ilə tətbiq və avadanlıq üçün birdəfəlik xərclər (CAPEX): bütün şəbəkə üzrə\$300,000. - Variant B (Cisco Catalyst SD-WAN fabrikası): bahalı MPLS-dən imtina edərək iki aktiv müstəqil kanala keçid:
\$250 / ayqiymətinəBusiness Internet 200 Mbit/s+\$150 / ayqiymətinə5G/LTE Business Unlimited 50 Mbit/s.Catalyst 8200marşrutlaşdırıcıları və Cisco DNA / SD-WAN bulud abunəliyi üçün birdəfəlik xərclər (CAPEX + Lisenziyalar): bütün şəbəkə üzrə 5 illik\$750,000.
# 5 illik TCO və buraxılış qabiliyyətinin mühəndis hesablanması (50 filial, 60 ay)
WAN_modernizasiya_layihesi:
  Sebeke_miqyasi:
    Filiallarin_sayi: 50
    Planlasdirma_ufuqu_ay: 60

  Variant_A_Klassik_MPLS_WAN:
    Bir_filialin_ayliq_OPEX_xerci_USD: 1350         # $1,200 (MPLS 50M) + $150 (ISP 100M Standby)
    50_filialin_60_ayliq_OPEX_xerci_USD: 4050000    # 50 * $1,350 * 60 ay = $4,050,000
    CAPEX_avadanliq_ve_ezamiyyet_USD: 300000
    Yekun_5_illik_TCO_USD: 4350000                  # 5 il ərzində $4.35 mln
    Filialin_aktiv_zolagi_Mbit_s: 50                # Yalnız MPLS 50M işləyir (100M ISP boş dayanır)
    1_aktiv_Mbit_ayliq_deyeri_USD: 27.00            # $1,350 / 50 Mbit/s

  Variant_B_Cisco_Catalyst_SD_WAN_Fabrikasi:
    Bir_filialin_ayliq_OPEX_xerci_USD: 400          # $250 (Biz-ISP 200M) + $150 (5G/LTE 50M)
    50_filialin_60_ayliq_OPEX_xerci_USD: 1200000    # 50 * $400 * 60 ay = $1,200,000
    CAPEX_C8200_ve_abunelik_USD: 750000             # Bulud kontrollerləri daxil olmaqla
    Yekun_5_illik_TCO_USD: 1950000                  # 5 il ərzində $1.95 mln
    Filialin_aktiv_zolagi_Mbit_s: 250               # Active/Active: 200M + 50M = 250 Mbit/s
    1_aktiv_Mbit_ayliq_deyeri_USD: 1.60             # $400 / 250 Mbit/s (16.8 dəfə ucuz!)

  Tetbiqin_yekun_effekti:
    5_illik_xalis_qenaet_USD: 2400000               # TCO-nun 55.2% azalması ($2.4 mln)
    Aktiv_zolaq_artimi: "5 dəfə (50-dən 250 Mbit/s-ə qədər)"
    Yeni_filialin_ise_salinma_vaxti: "ZTP ilə 15 dəqiqə (4-6 həftə əvəzinə)"
💡 Arxitektura verdikti: Cisco Catalyst SD-WAN fabrikasına keçid yalnız rabitə kanallarının icarə haqqına qənaət hesabına yeni marşrutlaşdırıcıların və lisenziyaların dəyərini 11 aydan az müddətdə çıxarır, eyni zamanda hər filialın faydalı zolağını 5 dəfə artırır (
250 Mbit/sqarşı50 Mbit/s) və bir aktiv meqabitin qiymətini\$27.00-dan\$1.60-a endirir.
Nümunənin təhlili 2: WAN Edge (cEdge) marşrutlaşdırıcısının ilk yoxlama əmrləri
Cisco IOS XE 17.x versiyasından başlayaraq Catalyst 8000 / ISR / ASR seriyalı marşrutlaşdırıcılar iki iş rejimini dəstəkləyir:
- Autonomous Mode (Klassik rejim) — CLI vasitəsilə əl ilə sazlanan ənənəvi marşrutlaşdırıcı.
- Controller Mode (SD-WAN kontroller rejimi) — qurğu
vManagevəvSmartkontrollerlərinin idarəetməsi altında işləyir, bütün SD-WAN diaqnostika əmrləri isəshow sdwan ...açar prefiksi ilə başlayır.
Şəbəkə mühəndisinin fabrikaya qoşulmuş cEdge-BR1 (Almatı, System IP 10.255.0.11, Site ID 101) filial marşrutlaşdırıcısını necə yoxladığına baxaq.
Birinci əmr — show sdwan system status — PT versiyasını, iş rejimini (Controller-mode), sistem identifikatorlarını və SD-WAN prosesinin sağlamlıq vəziyyətini göstərir:
cEdge-BR1# show sdwan system status
Cisco IOS XE Software, Version 17.12.03a
Router operating mode: Controller-mode

Personality:                  cedge
Model name:                   C8200-1N-4T
Services:                     None
vManaged:                     true
Commit pending:               false
Configuration template:       TPL-C8200-BRANCH-DUAL-ISP
Chassis serial number:        FGL261410AB

System IP:                    10.255.0.11
Site ID:                      101
Organization:                 PROWID-ENTERPRISE-LAB
System status:                Ready
CPU allocation:               4 cores (Data: 2, Control: 2)
Memory usage:                 38% used of 8192 MB
Üç əsas sahəyə diqqət yetirin:
Router operating mode: Controller-modevəPersonality: cedgetəsdiq edir ki, marşrutlaşdırıcı SD-WAN fabrikasının Data Plane qovşağı kimi işləyir;vManaged: truevəConfiguration template: TPL-C8200-BRANCH-DUAL-ISPo deməkdir ki, qurğu SD-WAN Manager (vManage)-də mərkəzləşdirilmiş şablona bağlanıb və SSH vasitəsilə təsadüfi əl düzəlişlərindən qorunur;System IP: 10.255.0.11vəSite ID: 101— marşrutlaşdırıcının daimi «pasport nömrəsi» (OSPF/BGP-dəkiRouter IDanaloqu) və marşrutlaşdırma ilgəklərinin qarşısını alan filial identifikatorudur.
İkinci əmr — show sdwan control local-properties — rəqəmsal sertifikatın etibarlılığını və WAN nəqliyyat interfeyslərinin (TLOC) vəziyyətini yoxlayır:
cEdge-BR1# show sdwan control local-properties
personality                       cedge
sp-organization-name              PROWID-ENTERPRISE-LAB
organization-name                 PROWID-ENTERPRISE-LAB
root-ca-chain-status              Installed
certificate-status                Installed
certificate-validity              Valid
certificate-not-valid-before      Jan 10 00:00:00 2025 GMT
certificate-not-valid-after       Jan 10 23:59:59 2035 GMT
dns-name                          vbond.prowid.com
site-id                           101
domain-id                         1
protocol                          dtls
system-ip                         10.255.0.11
chassis-num/unique-id             C8200-1N-4T-FGL261410AB
serial-num                        01A94B7F

number-vbond-peers                1
number-active-wan-interfaces      2

                                  PUBLIC          PUBLIC  PRIVATE         PRIVATE                                 MAX     RESTRICT/
INTERFACE   IPv4                  IPv4            PORT    IPv4            IPv4    PORT    VS/VM   COLOR           STATE   CNTRL   CONTROL     LR/LB
----------------------------------------------------------------------------------------------------------------------------------------------------
Gi0/0/0     198.51.100.14         198.51.100.14   12346   198.51.100.14   ::      12346   2/1     biz-internet    up      2       no/yes/no   No/No
Gi0/0/1     10.101.0.2            203.0.113.88    62410   10.101.0.2      ::      12346   2/0     lte             up      2       no/yes/no   No/No
Bu cədvəldən xarici dünya ilə bağlantının tam mənzərəsini dərhal görürük:
certificate-status: Installedvəcertificate-validity: Valid— marşrutlaşdırıcının aparat sertifikatı yoxlanılıb, onsuz SD-WAN fabrikasındakı heç bir kontroller bağlantını qəbul etməz (Zero Trust);Gi0/0/0interfeysibiz-internetrəngi ilə işarələnib və198.51.100.14açıq ünvanına malikdir, üzərində 2vSmartvə 1vManagekontrollerinə sessiyalar qaldırılıb (VS/VM: 2/1);Gi0/0/1interfeysilterəngi ilə işarələnib, operator NAT-ı arxasında işləyir (10.101.0.2özəl ünvanı203.0.113.88:62410açıq ünvanına çevrilib və bu, daxili STUN mexanizmi tərəfindən avtomatik aşkar edilib) və hər ikivSmartkontrollerinə qoşulub (VS/VM: 2/0).
Nəhayət, üçüncü əmr — show sdwan bfd summary — məlumat müstəvisinin canlı IPsec tunelləri və BFD keyfiyyətə nəzarət zondları üzrə xülasəni göstərir:
cEdge-BR1# show sdwan bfd summary
status:               up
bfd-sessions-total:   4
bfd-sessions-up:      4
bfd-sessions-max:     250000
bfd-sessions-flap:    0
poll-interval:        600000
Bütün 4 məlumat tuneli (bfd-sessions-up: 4 — iki MM-in hər birinə iki kanal) up vəziyyətindədir və qırılma yoxdur (bfd-sessions-flap: 0).
Nə xarab ola bilər və bunu necə tapmaq olar
Klassik WAN-dan Cisco Catalyst SD-WAN arxitekturasına keçərkən və ya filialın ilkin auditi zamanı mühəndislər ən çox aşağıdakı səhvlərlə qarşılaşırlar:
| Simptom / CLI çıxışı | Xətanın səbəbi | Necə düzəltməli və ya düzgün layihələndirməli |
|---|---|---|
show sdwan ... əmrləri % Invalid input detected at '^' marker xətası qaytarır | Catalyst 8000 / ISR marşrutlaşdırıcısı Controller Mode əvəzinə klassik Autonomous Mode rejimində yüklənib | Qurğunu imtiyazlı rejimdə controller-mode enable əmri ilə kontroller rejiminə keçirmək (konfiqurasiya ehtiyatını saxladıqdan və yenidən yüklədikdən sonra) |
show sdwan control local-properties çıxışında certificate-status sahəsi Not-Installed və ya Invalid göstərir | Kök sertifikatlaşdırma mərkəzinin zənciri (Root CA) yüklənməyib və ya sistem saatı (NTP) səhvdir, buna görə də sertifikatın qüvvəyə minmə vaxtı hələ «çatmayıb» | show clock ilə sistem vaxtını yoxlamaq, nəqliyyat VPN 0 daxilində ntp server sazlamaq və kök sertifikatını quraşdırmaq (request platform software sdwan root-cert-chain install ...) |
show sdwan bfd summary çıxışında VS/VM kontrollerləri 2/1 vəziyyətində olsa da, bfd-sessions-up sayğacı 0 göstərir | İdarəetmə müstəvisi (vSmart-a qədər DTLS) işləyir, lakin məlumat müstəvisində (Data Plane) IPsec/BFD üçün UDP 12346–12426 portu bloklanıb və ya yanlış restrict bayrağı qoyulub | Marşrutlaşdırıcıların açıq ünvanları (TLOC) arasında UDP keçidini və VPN 0 interfeyslərindəki rəng sazlamalarını yoxlamaq |
| SD-WAN tətbiqindən sonra Microsoft 365 bulud trafiki yenə də yüksək gecikmə ilə mərkəzi MM-dən keçir | Filialda biz-internet interfeysində lokal NAT DIA çıxışı aktivləşdirilməyib və ya Centralized Data Policy / Cloud OnRamp for SaaS siyasəti tətbiq edilməyib | ip nat outside (və ya biz-internet interfeysinin VPN 0 şablonunda nat) aktivləşdirmək və etibarlı tətbiqlər üçün NAT DIA qaydasını sazlamaq |
⚠️ Mühəndisin tipik səhvi:
vManaged: truerejimində olancEdgemarşrutlaşdırıcısının işçi konfiqurasiyasını standartconfigure terminalvasitəsilə axtarmağa və dəyişməyə çalışmaq. Cisco Catalyst SD-WAN-da tranzaksiya konfiqurasiyası istifadə olunur (config-transactionəmri, tam SD-WAN konfiqurasiyasına baxış isəshow sdwan running-configəmri ilə yerinə yetirilir). Üstəlik,vManageşablonu ilə idarə olunan qurğuda edilən hər hansı lokal dəyişiklik növbəti sinxronizasiya zamanı kontroller tərəfindən silinib yenidən yazılacaq!
Təcrübə
- Proqnozlaşdırın: Şirkətin 40 filialı var. Klassik tam əlaqəli şəbəkədə (kontrollersiz Full Mesh IPsec) hər marşrutlaşdırıcı digər hər bir filialla cüt tunel qurur. $\frac{N(N-1)}{2}$ düsturuna əsasən belə şəbəkədə cəmi neçə ikitərəfli IPsec tuneli saxlanmalıdır? Bəs iki
vSmartkontrolleri olan Cisco Catalyst SD-WAN-a keçdikdə bir filial marşrutlaşdırıcısı neçə DTLS idarəetmə bağlantısı quracaq? - Yoxlayın: Yuxarıda
cEdge-BR1marşrutlaşdırıcısında verilmişshow sdwan control local-propertiesəmrinin çıxışını araşdırın. Hansı interfeys ünvan çevrilməsi (NAT) arxasında yerləşir və siz bunu cədvəlin sütunlarına görə necə müəyyən etdiniz? - İzah edin: Nə üçün rabitə kanalının deqradasiyası zamanı (Brownout — operatordakı yüklənmə səbəbindən
7%paket itkisi) standart taymerli (Keepalive 60 s / Holdtime 180 s) klassik eBGP protokolu trafiki ehtiyat kanala keçirmir, Cisco Catalyst SD-WAN isə səsli zəngləri saniyələr ərzində sağlam kanala yönəldir? - Dəyişdirin: TCO hesablamasında (Nümunənin təhlili 1) rəhbərlik 10 əsas filialda
MPLS 50 Mbit/s(\$1,200 / ay) kanalını saxlamağı, qalan 40 filialı isə tamamiləBiz-Internet + 5G/LTE(\$400 / ay) hibridinə keçirməyi xahiş etdi. 50 filialdan ibarət bütün şəbəkənin aylıq OPEX xərcini yenidən hesablayın və onu ilkin klassik variantla (\$67,500 / ay) müqayisə edin. - Özünüz sazlayın və yoxlayın ⭐: Siz yeni
cEdge-BR2(Catalyst 8300) marşrutlaşdırıcısına konsol vasitəsilə qoşulmusunuz. Üç diaqnostikashow ...əmrinin ardıcıllığını yazın ki: a) marşrutlaşdırıcınınController-moderejimində işlədiyinə vəvManageşablonu ilə idarə olunduğuna əmin olasınız; b) onunSystem IP,Site ID, sertifikat statusunu vəbiz-internetinterfeysindəki açıq IP ünvanını öyrənəsiniz; c) məlumat müstəvisində qaldırılmışBFDsessiyalarının ümumi sayını yoxlayasınız.
Özünüyoxlama
- Sual: İstifadəçi trafikinin (məsələn, Webex zəngi və ya SAP tranzaksiyası) ötürülməsi zamanı SD-WAN Manager (
vManage), SD-WAN Controller (vSmart) kontrollerlərinin və WAN Edge (cEdge) marşrutlaşdırıcısının rolları arasında prinsipial fərq nədir?
- Təhlil: NəvManage, nə dəvSmartistifadəçi məlumat paketlərini (Data Plane) öz üzərindən keçirmir.vManageyalnız qrafik interfeysə, şablonlara və monitorinqə (Management Plane) cavabdehdir.vSmartOMP marşrutlarını, şifrləmə açarlarını və keyfiyyət siyasətlərini (Control Plane) paylayır. Webex zənginin və ya SAP-nin paketləri isə birbaşacEdgemarşrutlaşdırıcıları (Data Plane) arasında şifrlənmiş IPsec tunelləri daxilində uçur və ya DIA vasitəsilə lokal olaraq internetə çıxır. Bütün kontrollerlər müvəqqəti olaraq əlçatmaz olsa belə, filiallar artıq qurulmuş tunellər üzrə trafiki ötürməyə davam edəcəklər! - Sual: Nə üçün
show sdwan control local-propertiesçıxışındaGi0/0/0(biz-internet) interfeysinin qarşısındaVS/VMsütununda2/1,Gi0/0/1(lte) qarşısında isə2/0göstərilib? İkinci kanaldavManageüçün0olması xətadırmı?
- Təhlil: Xeyr, bu tamamilə normal və düzgün davranışdır! Hər bir WAN Edge marşrutlaşdırıcısı susmaya görə özünün bütün işlək WAN interfeysləri vasitəsilə aktiv vSmart (VS) kontrollerlərinə daimi DTLS idarəetmə tunelləri qurur (ona görə də hər iki interfeysdəVS = 2). İdarəetmə kontrolleri vManage (VM) ilə telemetriya göndərmək və şablonları almaq üçün isə yalnız bir bağlantı tələb olunur — buna görə də o, əsasGi0/0/0interfeysində aktivdir (VM = 1), ikinci interfeysdə isə0dayanır (Gi0/0/0kəsildikdəvManageilə bağlantı avtomatik olaraqGi0/0/1-ə keçəcək).
Təcrübənin cavabları
- Tunellərin miqyaslanması: Klassik Full Mesh-də $N = 40$ filial üçün fərdi IKE açar razılaşdırması olan $\frac{40 \times 39}{2} = 780$ cüt tunel tələb olunur. Cisco Catalyst SD-WAN-da filial marşrutlaşdırıcısı DTLS idarəetmə sessiyalarını yalnız iki
vSmartkontrollerinə (öz WAN kanallarının sayına görə, yəni39əvəzinə cəmi2–4idarəetmə bağlantısı) qurur və onlar vasitəsilə OMP protokolu ilə bütün digər filialların açarlarını avtomatik alır. - NAT-ın müəyyən edilməsi: NAT ünvan çevrilməsi arxasında
Gi0/0/1(lte) interfeysi yerləşir. OnunPRIVATE IPv4sütununda10.101.0.2boz ünvanı (port12346),PUBLIC IPv4sütununda isə operatorun xarici açıq ünvanı203.0.113.88və dəyişdirilmiş62410portu (Port Address Translation — PAT) göstərilib.Gi0/0/0interfeysində açıq və özəl ünvanlar üst-üstə düşür (198.51.100.14, port12346), deməli onda NAT yoxdur. - Brownout və BGP qarşı SD-WAN BFD: eBGP qonşuluğunu saxlamaq üçün
180 saniyəərzində ən azı bir kiçik TCPKeepalivepaketinin (19 bayt) keçməsi kifayətdir.7%itki zamanıKeepaliveçatdırılması ehtimalı100%-ə yaxındır, ona görə də BGP sessiyası heç vaxt qırılmayacaq. Cisco Catalyst SD-WAN-da hər bir IPsec tunelinin daxilində vaxt nişanları və ardıcıllıq nömrələri olan sürətli BFD (Bidirectional Forwarding Detection) paketləri fasiləsiz hərəkət edir və dəqiq itki faizini (Loss), gecikməni (Latency) və citteri (Jitter) hesablayır. İtkilər SLA sinfinin həddini (1%) keçən kimi AAR siyasəti trafiki dərhal sağlam kanala keçirir. - Hibrid OPEX-in yenidən hesablanması:
- MPLS + Biz-ISP saxlanılan 10 filial (\$1,200 + \$250 = \$1,450 / ay): $10 \times \$1,450 = \$14,500\text{ / ay}$.
- Təmiz Biz-ISP + 5G/LTE hibridində olan 40 filial (\$400 / ay): $40 \times \$400 = \$16,000\text{ / ay}$.
- Bütün şəbəkənin yekun aylıq OPEX xərci: əvvəlki $\$67,500\text{ / ay}$ qarşı $\$14,500 + \$16,000 = \$30,500\text{ / ay}$ — hətta kritik meydançalarda MPLS saxlanıldıqda belə aylıq qənaət $\$37,000$ (54.8%) təşkil edir! cEdge-BR2üzərində yoxlama əmrləri:
cEdge-BR2# show sdwan system status
cEdge-BR2# show sdwan control local-properties
cEdge-BR2# show sdwan bfd summary
Təkrar və növbəti dərsə keçid meyarı
Köməksiz aşağıdakıları edə bilirsinizsə, ikinci dərsə keçməyə hazırsınız:
- klassik WAN-ın 4 əsas problemini sadalamaq (MPLS dəyəri, CLI/IKE əl ilə sazlandıqda $O(N^2)$ mürəkkəbliyi, SaaS buludlarına «trombon effekti» və Brownout kanal deqradasiyasına qarşı korluq);
- Control Plane (
vSmart) və Data Plane (cEdge) ayrılmasının nə üçün cüt-cütIKErazılaşdırması olmadan şəbəkəni minlərlə filiala qədər miqyaslamağa imkan verdiyini izah etmək; - Direct Internet Access (DIA) və Cloud OnRamp for SaaS (vQoE) mexanizmlərinin mərkəzi MM-dən keçən bulud trafiki ilgəyini necə aradan qaldırdığını danışmaq;
show sdwan system status,show sdwan control local-propertiesvəshow sdwan bfd summaryəmrlərinin çıxışını oxumaq və onlara əsasənSystem IP,Site ID,TLOCrənglərini vəNATmövcudluğunu müəyyən etmək.
Keçiddən əvvəl özünüyoxlama sualı: Əgər idarəetmə məlumat mərkəzindəki qəza səbəbindən cEdge-BR1 filialında bütün bulud kontrollerləri (vManage, vSmart, vBond) ilə əlaqə eyni vaxtda kəsilərsə, cEdge-BR1 və cEdge-BR2 filialları arasında artıq qurulmuş IPsec tunelləri üzrə məlumat ötürülməsi dayanacaqmı? (İpucu: Control Plane və Data Plane ayrılması prinsipini və Graceful Restart taymerini xatırlayın).
Standartlar və mənbələr
- Cisco Catalyst SD-WAN Design Guide (CVD) — Chapter 1: Cisco SD-WAN Solution Overview & Transport Independence.
- Cisco 300-415 ENSDWI Official Exam Blueprint v1.1 / v1.2 — Domain 1.0 Architecture (1.1a Legacy WAN limitations vs SD-WAN benefits, 1.1b Plane separation).
- Cisco IOS XE Catalyst SD-WAN Command Reference —
show sdwan system status,show sdwan control local-properties,show sdwan bfd summaryəmrləri.
